
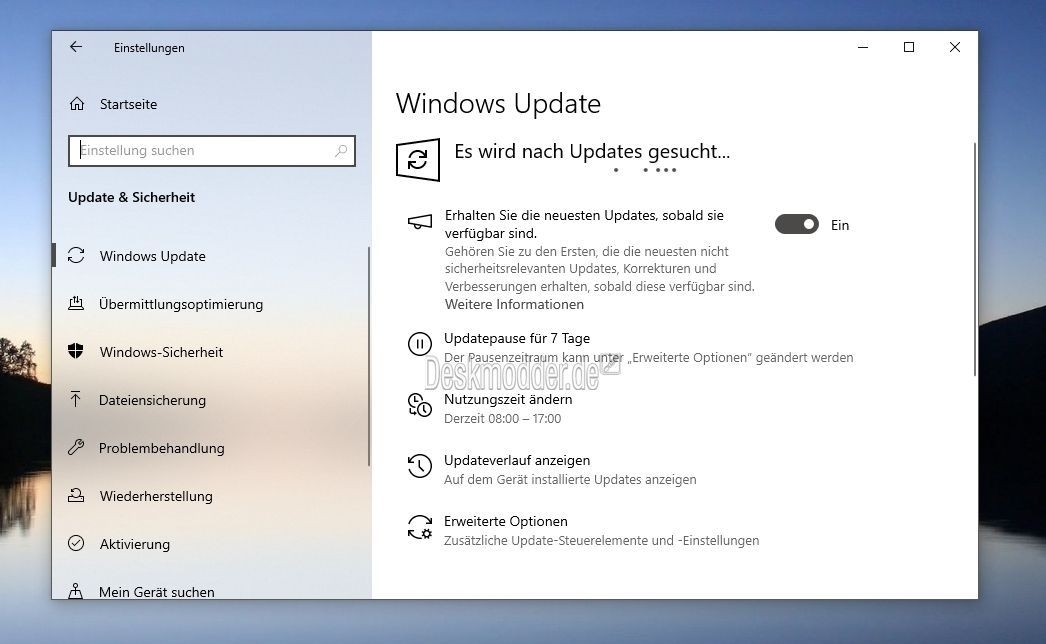
Zweiter Dienstag im Monat ist auch gleich der Patchday für Windows. Und auch für Windows 10 hat Microsoft wieder ein ESU-Update als KB 5120249 zum Download bereitgestellt. Dadurch erhöht sich die Versionsnummer auf die Windows 10 22H2 19045.7663.
Noch einmal zur Erinnerung: Windows 10 22H2 erhält noch Updates bis zum Oktober 2027, da dies verlängert wurde. Falls ihr noch beim Oktober-Update sein solltet, dann hilft euch das Out of Band Update KB5071959 für die ESU-Registrierung. Und bei einem lokalen Account dann das Script für die erweiterten Updates.
„Aufgrund der jüngsten und in den nächsten Monaten anstehenden Windows-Updates kann es bei einer begrenzten Anzahl von Geräten für Privatanwender und Unternehmen während der Installation zu einem zusätzlichen Neustart kommen. Dieser einmalige Neustart erfolgt, nachdem im Rahmen des Secure-Boot-Updateprozesses eine Aktualisierung des Secure-Boot-Zertifikats durchgeführt wurde.“ Sollten Secure Boot-Zertifikate nicht aktualisiert werden, hat Microsoft eine Erklärung dafür vorbereitet.
Optionale Updates gibt es ja nicht mehr, also machen wir mit den Änderungen gleich da weiter, wo wir beim Juli-Patchday aufgehört haben.
Bekannte Probleme durch die KB5120249
- Keine bekannt
Korrekturen und Verbesserungen durch die KB5120249
- Dieses Update behebt Sicherheitsprobleme im Windows-Betriebssystem.
- Die einzelnen Sicherheitslücken, die geschlossen wurden, könnt ihr hier nachlesen
- Sicherung Automatische Sicherungen der Dateiversionsgeschichte auf Netzwerkfreigaben über Server Message Block (SMB) können mit der falschen Fehlermeldung „Ungültige Anmeldeinformationen“ fehlschlagen. Wenn dieses Problem auftritt, werden bei geplanten Sicherungen keine Dateien kopiert. Dieses Update behebt das Problem.
- Secure Boot Dieses Update enthält zusätzliche, als sehr zuverlässig eingestufte Daten zur Gerätezielauswahl, wodurch die Abdeckung der Geräte erweitert wird, die automatisch neue Secure-Boot-Zertifikate erhalten können. Die Zertifikatsbereitstellung über Windows-Updates wird in den kommenden Monaten auf unterstützten PCs und nicht verwalteten Unternehmensgeräten fortgesetzt.
- support.microsoft
Manueller Download der KB5120249
Windows 10 Tutorials und Hilfe
In unserem Windows 10 Wiki findet ihr sehr viele hilfreiche Tipps und Tricks. Falls ihr Fragen habt, dann stellt diese ganz einfach bei uns im Forum.
- Installationsmedien: Aktuelle Installationsdateien findet ihr hier immer in der rechten Sidebar. Windows 10 22H2 19045 ISO / ESD
- Installation: Windows 10 Clean installieren, Win 10 2004 bis 22H2 neu installieren
- Reparaturen: Inplace Upgrade Reparatur, Win 10 reparieren über DISM, sfc und weiteres, Windows Update reparieren, Startmenü reparieren, Apps reparieren, Store reparieren, Netzwerk reparieren
- Anmeldung: Win 10 automatische Anmeldung
- Entfernen, Deinstallieren: Apps deinstallieren
- Datei Explorer: Ordner unter Dieser PC entfernen, Netzwerk, OneDrive u.a. im Explorer entfernen
- Richtige Nutzung: Startmenü richtig nutzen, Suche richtig nutzen,
- Wichtig: In jedem Tutorial steht, für welche Version es geeignet ist.
Auf PC22+PC18 problemlos durchgelaufen. Der PC18 mit ASUS P5E und Q9500 braucht natürlich etwas länger .
Ich hasse Microsoft sooo sehr! Meine Laptops beide freezen nach unterschiedlicher Zeit ein. Ich habe schon versucht Treiber zu deinstallieren oder andere Sachen… Ich finde es nicht raus und natürlich kann man nicht deinstallieren weil es sagt es gab einen Fehler… So und nun spiele ich mein Backup zurück und werde die ESU Updates sein lassen. Microsoft sind scheiße kaputtmacher die können meinetwegen durch ihre KI Scheisse Pleite gehen! Ich hab so die Schnauze voll!
Solltest du deine beiden Laptops mal auf andere Fehler testen (Treiber aktuell, BIOS aktuell, evtl. Hardware was defekt).
Hier bei allen wie immer Null Probleme mit den Updates.
@Doj | @DAU123
Einzig der Killer WLAN Treiber schmiss im Log Fehler aber auch wenn ich die Dienste Deaktiviert habe auf 2 Laptops nach 2 min Freeze. Selbst mit dem Microsoft Treiber von 2006. Ich bin jetzt wieder zurück dank Backup. Und es ist auch nur der Defender aktiv ohne andere „Sicherheitssoftware“ ist schon merkwürdig das 2x der selbe Typ Laptop nach dem Update Probleme bekommt und dann auch nicht zurück kann weil der DeInstaller einen Fehler produziert (oder alles mittendrin hängen bleibt). Von mir aus verteidigt die Schundbude ruhig weiter Durch das Recover sind mir wieder Lizenzen wegen „Hardware Change“ weg geflattert das kostet mich Zeit und Nerven das immer wieder zu richten. Microslop soll einfach vernünftig testen bevor sie was rausgeben. Hat schon seinen Grund wieso ich Windows 10 nutze. Erst der Hardware versagen weiter Neuere Windows Version nutzen zu können und dann mittels ESU Updates dafür Sorgen dass weitere „ALTE Hardware“ Ausfällt. Für mich sinds Arschlöcher!
Das mit dem Verlust der Lizenzen verstehe ich nicht. Das habe ich noch nie erlebt. Früher hatten teure Lizenzen Dongle am Gerät (wie z.B. die Lizenzen der Autohersteller für die Servicesoftware und die Ersatzteilkataloge zu Zeiten von Win98SE und NT4) . Und seit etwa 2003 hat jede gute Software eigentlich ein Verknüpfung mit der Geräte-UID. Und selbst wenn man die Möhre neu aufsetzt, auch dann ändert die sich nichts. Es gibt natürlich auch Drecks-Software (massenhaft), aber damit hatte ich beruflich als ITler fast nie etwas zu tun. Zumal die Geräte-UID inzwischen sogar bei Strafprozessen gerichtlich als Beweismittel genutzt wird und als einziger Beweis für eine Verurteilung selbst mit mehrjähriger Haftstrafe ausreichend ist.
@DAU123
Dann will ich dich gerne erhellen. Die Lizenzen fliegen weg weil da irgendwas eine Hardware Änderung erkennt. Mich kotzt das jedes mal an weil sich eigentlich nichts am system ändert aber die system platte wohl ne neue ID durchs Recovery bekommt. Und dann heißt es im besten falle einfach wieder aktivieren… im Wurst Käse Szenario muss ich den Support nerven weil man es nicht selbst freischalten kann. Ja ich bin selbst Schuld: was kauf ich auch sone scheiße aber hey … DIE sind nicht der Urheber des Problems denn DIE gehen auch nur davon aus das Microsoft ihren Job richtig machen wenn sie Updates verteilen. Und diese Problematik hat man sogar wenn man die Microsofteigene Lösung nutzt. Also Sei froh dass du es noch nie erlebt hast… wünscht man niemanden und schon garnich wenn plötzlich 2 Wochen Arbeit auf der Kippe steht!
Bitte welche fremde „Sicherheitssoftware“ ist/war bei Dir aktiv ? Das Thema zieht sich bekanntlich seit 11 Jahren wie ein roter Faden durch W10 und W11 ? Leider liefern ja sogar DELL, Acer und z.B. auch ASUS ihre Geräte meist mit zusätzlicher fremder „Sicherheitssoftware“ aus. Das da nur zusätzlicher Gewinn dahinter steht, ist vielen unbekannt.
Zum Vergleichen: edit falscher Link zum Januar Update /mm
weil es sagt es gab einen Fehler (CBS Log Datei?)
Tippe auf WinRE Update oder Zertifikate
Könnte man ja gerne im Forum besprechen
„Meine Laptops“ ist eine sehr vage Aussage
Herzliche Grüße
Lass ihn. Vermurkste Installationen.
Wie in 90% der Fälle sitzt das Problem vor dem Bildschirm.
Ich will damit Microsoft nicht verteidigen, aber er würde mit Linux auch nicht glücklicher…
Ja genau ich bin dumm…
Danke für die Diagnose.
Ich nutze nur leider nicht nur 3 Programme und bin drauf angewiesen dass der Unterbau nicht kaputtoptimiert wird.
Zumindest weis ich mir zu helfen.
Ich habe nirgends behauptet, dass Du dumm bist.
Ein System ist schnell vermurkst, meist durch Amok laufende Treiber. Da muss nicht zwangsläufig Microsoft schuld sein. Die Vielzahl der möglichen Hardware-Varianten sind halt nicht bis ins letzte Auszutesten.
„Zumindest weis ich mir zu helfen.“
Das hoffe ich doch – viel Erfolg!
Dann mecker nicht Programmier dir selbst ein OS oder Wechsel auf Linux oder kauf dir ein Apple
gepostet mit der Deskmodder.de-App für iOS
@Vectorprime
sehr feinfühlig edit moinmoin: Selber feinfühlig bleiben wäre angebracht.
@justhype
Sind 2x MSI GT80 selbe Ausstattung nur einmal i7 4720HQ und i7 4980HQ als Prozessor.
Win RE ist soweit manuell geupdatet und aktueller stand mit den Zertifikat-Update da dürfte das Update doch gar nicht dran rumfummeln.
Es war nur wieder ein Pulk an Updates auf einmal – die .Net 8, 9, 10; das interne „Desktop“ .net 4.8 (auch Methusalem genannt), Der MRT und das KB5120249. Vielleicht hat sich da was den Weg verstellt? ich versuche jetzt auf einem das KB5120249 als MSU erstmal einzeln zu installieren und dann gugg ich mal wie weit ich komme.
@Deskmodder
Der Download zu den gepflegten Win 10 Images wäre gut zu erhalten, denn eine Reparatur installation war jetzt mit dem Image was ich habe vom Juli nicht mehr möglich. Bei letzten Versuch das Image runter zu laden wollte es mir das File nicht ohne vorheriges Konto erstellen überlassen.
Solange es die Updates über ESU gibt, spricht nichts dagegen. Die August ISOs hatte ich vorhin gerade eingetragen.
@moinmoin
sendGB lässt mich wieder downloaden – danke
Dann hattest du ne Erweiterung im Browser, die nicht den vollen Link weitergegeben hat. Registrieren muss man sich nicht. Du warst nur auf der Startseite.
ich nutze Vivaldi und hab da nix weiter als das Arc Toolkit, Ublock und Keepass.
es hat geklappt und ich versuch jetzt mal die Reparatur installation um auf die neue Version zu kommen. das war bisher immer die beste Lösung. 🧡
Moin.


Alles ohne Probleme installiert, läuft sauber wie immer halt.
gepostet mit der Deskmodder.de-App
@ DGSV_User
Du scheinst da vermutlich ältere Hardware am Start zu haben. Bei meinen alten Schätzen schalte ich für die Windows11-Updates seit einigen(?) Monaten secureboot im BIOS aus. Danach wird dann nur noch der Task pi in der Aufgabenplanung deaktiviert und du kannst secureboot im BIOS wieder einschalten. Das sollte bis zum Herbst noch funktionieren.
Wir sind hier bei W10 Update, Deine Vermutung ist also falsch. Und auch auf meinem PC18 mit ASUS P5E und iQ9500 lief das W10 Update gestern bestens. Betriebt jemand hier produktiv (!) was älteres als ich mit W10 ?
 Dieser Beitrag entstand mittels PC18 per lokalen Userprofil 4.
Mein Laptop hat hier noch einen i7-2820QM und Windows 10 läuft hier einwandfrei, auch mit dem Update von gestern. SecureBoot ist auch kein Problem, weil ich das hier gar nicht habe. Ist reines Legacy BIOS.
Falls dein Rechner nur legacy kann wird er mit secureboot-Updates auch kein Problem haben.
Meine älteren Rechner mit i5-4xxx von 2014 können beides und laufen z.Z. noch im efi-mode.
Vermutlich betreibe ich ein älteres System, es ist auf jeden Fall nicht mehr das Jüngste:
Windows 10 IoT Enterprise LTSC 21H2 64-Bit
AMD FX-8350
Gigabyte GA-990FXA-D3 (BIOS v. 2013)
NVIDIA GeForce RTX 2060
Bisher keine Probleme mit Updates, auch gestern nicht. Läuft alles wie am Schnürchen.
Mein ASUS P5E stammt von 2008, wie auch die CPU i Q9500.
Sogar mein viel benutzter PC22 mit i7-Gen 3 CPU ist technisch älter als Dein System. Aber auch dessen Asrock-Board Z77Pro 4 kennt kein UEFI-BIOS oder gar Secure Boot .
Durch Secure Boot, Zertifikate und UEFI kann man bei ASUS natürlich auch die F8 Taste vergessen. Nur ich mache seit ca. 2007 Datensicherung immer mit mit „Clonezilla live“ und muss dazu von einem USB-Stick booten. Genau das soll aber die neue Sicherheit alles verhindern. Ganz zu schweigen vom Thema „Multibootsystem“ u.a. mit Heiku .
Aus dem Jahr 2008! Respekt, das nennt man Nachhaltigkeit.
Ich bin ein großer Befürworter von Nachhaltigkeit.
Denn mMn hat Qualität nicht zwingend ein Ablaufdatum und wenn fast zwanzig Jahre alte Hardware heute noch immer sehr gut funktioniert, dann ist das absolut zu begrüßen.
Ich hoffe, dass meine zwei schon etwas betagten Geräte noch sehr lange ihren Dienst verrichten werden.
Bis jetzt sieht das jedenfalls sehr vielversprechend aus.
Fest steht auf jeden Fall, dass Benutzer wie wir sehr viel für den Schutz der Umwelt beitragen und nicht unnötig Elektroschrott verursachen. Auch wenn wir das Dilemma nicht aufhalten werden.
… also die reine Reparatur installation hebt zwar alles auf die aktuelle Build. bringt aber den Fehler gleich mit.
Zur Nachverfolgung – Was habe ich getan: Ich habe recover auf meine Funktioniere Version gemacht und debloatet dh den Killer Treiber auf den von MS zurückgesetzt und die Killer Schnullibullisoftware mit DriverstoreExplorer gekillt. Dadurch habe ich die ganzen Killer Dienste nicht mehr im System ( aber daran hat ja scheinbar nicht gelegen)
Dann hab ich das Update ausgeführt was bis zum 3x Neustarten auch soweit lief wie gewohnt. Dann wollte ich einige Tests machen und Browser auf und zu und dings und bumms und freezzzz da hatte es nicht mal nach neuen Updates gesucht… Das selbe Verhalten war auch dann beim Suchen nach updates…. so und was machtste da Blöde guggn und wieder Recover auf Funktionierenden Stand. Updates sind aus Defender bekommt seine und ist auf 1.457.125.0! Jetzt kann ich weiter experimentieren und die updates für .net und desktop einzeln installieren… Mensch muss ich Zeit haben… oder ich lasses und arbeite mit einem funktionierenden system weiter. ich denke Version 2 wirds.
ZU:
….. bringt aber den Fehler gleich mit. – Letzter Punkt unten
und Browser auf und zu und dings und bumms und freezzzz
Welcher Edge Browser ist in der letzten Deskmodder ISO – mit welcher Version – vor integriert / installiert?
Bedenke:
Der Browser startet im Hintergrund seine Updates über die Autostartfunktion = „Trigger“
Die „MicrosoftEdgeUpdate.exe“ prüft hier auf die letzte verfügbare Version
Siehe unter C:\Program Files\Microsoft\EdgeUpdate\Download
Also, wenn man nicht direkt im Edge auf Hilfe und Feedback – Infos zu MS Edge geht.
(Und damit das manuelle Updaten gleich aktiv mit verfolgt)
Was meint die msconfig bei deiner Installation im vordersten Fenster?
Oberster Eintrag (Normal) oder Unterer (Benutzerdefiniert) Aktiv?
Hier könnte man evtl. die Lösung zu den „Freezes“ finden
BypassESU-X-v1 Skript – wäre vielleicht eher was für dich.
Nun wünsche ich auch dir noch viel Glück beim Eingrenzen der Fehler.
Peace
@justhype
ich nutze Vivaldi und hab da nix weiter als das Arc Toolkit, Ublock und Keepass.
msconfig: normaler Start
ich hatte gestern die KI gefragt und die meinte es könnte mit Intel ME zusammenhängen aber selbst wenn ich im Gerätemanager das Gerät deaktiviere freezt es ein – der Intel Watchdog könnte es noch sein aber ich kann doch nicht alle möglichen Geräte deaktivieren. MS muss halt einfach mal überlegen ob sie funktionierende Hardware SO! aus dem Verkehr ziehen wollen oder sich was überlegen, dass die Updates überall auch funktionieren. Ich kann die Intel ME nicht im UEFI Deaktivieren selbst wenn ich das wollte!
Secureboot deaktiviert und aktiviert bringt den selben freeze aber dann scheint es nicht am Secureboot zu liegen sondern am Gefummel nach dem systemstart über die Intel ME zum UEFI.
Hallo,
der Pfad dieser Update Prüfung heißt aber C:\\Program Data\\Microsoft\EdgeUpdate\\Download…bei mir und meinem Win 10 Update 19045.5555 ist das so, da eingefroren…
Hallo an die Gemeinde,
also, ich muss euch mal mein kleines Windows-Geheimnis verraten. 😎
Ich habe vor ungefähr 4 Jahren Windows 10 Enterprise auf meine alte HP-Kiste mit i7 und 17-Zoll-Bildschirm installiert. Seitdem läuft das Teil jeden Tag und – jetzt kommt der Skandal – ohne Probleme!
Wie ich das geschafft habe?
Ganz einfach: Ich habe irgendwann beschlossen, dass ich nicht jedes Windows-„Geschenk“ unbedingt annehmen muss, nur damit mir das Betriebssystem ständig stolz mitteilen kann:
„Sie sind auf dem neuesten Stand.“
Also habe ich sämtliche Updates mit WUB-64.exe konsequent ausgesperrt. Brutal? Vielleicht. Effektiv? Aber sowas von! 😂
Nach dem Motto:
Never touch a running system!
Die Kiste läuft, meine Programme laufen und ich bin zufrieden. Warum sollte ich also freiwillig etwas ändern, das seit Jahren funktioniert?
Und sollte der gute alte HP eines Tages tatsächlich mit großem Getöse den Dienst quittieren, dann heißt es:
Windows Enterprise neu drauf, 300 Programme hinterher und ab dafür!
Davon sind übrigens ungefähr 90 % Portable Software – also kein großes Drama. Platte vollkloppen, Programme starten und weiter geht’s. 😎
Ich sage nur:
Top Leute! Nicht jedes Windows-Geschenk muss man auspacken. Manchmal ist „LMAA“ einfach auch eine technische Strategie.
So, genug philosophiert.
Jetzt ziehe ich mir erstmal ein wohlverdientes Bier aus der Kühlkammer. 🍺
Tschüss und weiterhin viel Spaß beim Updaten!
Ich bin dann mal offline. 😂
@HFSniper Hatte ja schon genug als die Recovery Partition immer fetter wurde und bei 3GB hab ich das dann komplett gelöscht und jetzt nachdem ALLES vorbei schien mit dem Cert Update wieder Aktualisiert und aktiviert. Da fummelt auch nix bei dem Update.
Hah ja Das werde ich Beherzigen
Neuester Stand: alle .net Updates sind drauf und unauffällig. das MRT ist auch auf neuester Version und die Treiber die halt immer wieder drauf wollen sind geblockt. Updates vom Windows sind soweit ausgesetzt. Die ESU Update Registration war ja auch so eine Farce und jetzt bekommen alle EU User das kostenlos ohne vorher bei MS darum zu betteln. Hatte echt gehofft nicht nochmal „betroffen“ zu sein – Naja nu isn Tag rum aber ich hab keine Möglichkeit meinen Tagessatz irgendwo in Rechnung zu stellen =0(
https://www.deskmodder.de/blog/2026/07/14/kb5099539-windows-10-22h2-manueller-download-sicherheitspatch-juli-esu/#comment-340783
Der Secure Boot Satus bei dem 2017er ASUS Gerät hat sich durch dieses Update nicht geändert (gelber Warnhinweis), und der Support-Artikel ist noch auf dem gleichen Stand von 2026/07/02 18:23.
Weiter abwarten…
Mein alter Win10 Rechner freestyle auch nach einiger Zeit. Es half nur Secureboot im BIOS zu deaktivieren.
gepostet mit der Deskmodder.de-App für Android
freezt (scheitern Autokorrektur)
gepostet mit der Deskmodder.de-App für Android
Ich habe exakt nach 5:20min den Freeze und im Syslog finde ich dazu folgenden Prozessfehler: Aktualisierte Zertifikate für den sicheren Start sind auf diesem Gerät verfügbar, wurden aber noch nicht auf die Firmware angewendet. Lesen Sie den veröffentlichten Leitfaden, um das Update abzuschließen und den vollständigen Schutz aufrechtzuerhalten. Diese Geräte-Signaturinformationen sind hier enthalten.
DeviceAttributes: BaseBoardManufacturer:Micro-Star International Co., Ltd.;FirmwareManufacturer:American Megatrends Inc.;FirmwareVersion:E1812IMS.11C;OEMModelBaseBoard:MS-1812;OEMManufacturerName:Micro-Star International Co., Ltd.;OSArchitecture:amd64;
BucketId: a2e80624f9e1b4117a5f6f57b53184ffcaaea139456bff1da3eb94790804a079
BucketConfidenceLevel: Under Observation – More Data Needed
UpdateType:
Weitere Informationen finden Sie unter https://go.microsoft.com/fwlink/?linkid=2301018.
Gemini meinte dazu dass der Reg Eintrag helfen sollte:
Drücke Win + R, gib regedit ein.
Navigiere zu: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot
Erstelle dort zwei DWORD-Werte (32-Bit):
Name: AvailableUpdates -> Wert: 0
Name: BypassDBXUpdate -> Wert: 1
Na dann werd ich das mal testen!
Was es bei mir nicht war – Intel RAID Treiber. Trotzdem sicherheitshalten deinstalliert und ich hoffe dass MS den RAID Treiber sorgsam kuratiert hat der da jetzt rödelt 😮
Lösung ist… Secureboot kann ich vergessen.
Ich habs dank KI sogar geschafft das schon implementierte CA2023 im UEFI abzuschießen und stand dann vor der Meldung: Secure Boot Violation: Ungültige Signatur erkannt. Überprüfen Sie die Secure Boot-Richtlinie im Setup.
Also „Aus“ das Ding und komischer Weise läuft jetzt auch das KB5120249 auf beiden MSI GT80. 🙄
Ich bekomme ja diesen 1801 im Syslog sobald das KB5120249 drauf kommt ist das nicht nur hoppsasa sondern führt zu einem harten Crash, weil es nicht auf den UEFI zugreifen kann oder Mist schreibt. Oder die DBX ist wirklich zu fett für den Chip der da verbaut wurde.
# [Workaround] MSI GT80 & ältere Laptops: Secure Boot CA 2023 Update Freezes fixen (manuelles Flashen)
Hallo zusammen,
ich habe mich in den letzten Tagen intensiv mit einem extrem nervigen Problem beim **MSI GT80** (und vermutlich vielen anderen Mainboards aus dieser Generation) herumgeschlagen und glücklicherweise eine funktionierende Lösung gefunden.
Da ich gesehen habe, dass viele an dem gleichen Problem verzweifeln, teile ich hier meine genaue Vorgehensweise.
### 🛑 Das Problem
Beim Versuch von Windows, die neuen **Secure Boot Zertifikate (UEFI CA 2023)** per automatischem Update zu installieren, friert der Laptop beim Booten komplett ein.
**Ursache:** Ein bekannter Bug in der Intel ME (Management Engine) in Kombination mit diesen älteren Chipsätzen. Wenn Windows versucht, die Zertifikate in den NVRAM-Speicher des UEFI zu schreiben, hängt sich das System auf. Dazu kommt oft ein „Out of Resources“-Fehler, weil der Speicherplatz im UEFI-Chip für die großen neuen Sperrlisten (DBX) schlichtweg zu klein ist.
### 💡 Die Lösung
Wir entziehen Windows die Kontrolle und flashen die benötigten Zertifikate (DB und DBX) **manuell direkt über das MSI BIOS**. Dadurch erkennt Windows beim nächsten Start, dass die Zertifikate bereits aktuell sind, und bricht den fehlerhaften Update-Versuch ab. Das System bootet wieder ganz normal!
—
### 🛠️ Anleitung: DB und DBX manuell aktualisieren
**Vorbereitung:**
1. Einen USB-Stick mit **FAT32** formatieren.
2. Die offiziellen Zertifikats-Dateien (PostSignedObjects) herunterladen (https://github.com/microsoft/secureboot_objects)
3. Die Dateien auf den USB-Stick entpacken.
**Der Flash-Vorgang im BIOS:**
1. Laptop neustarten und mit `Entf` ins **MSI BIOS** gehen.
2. Navigieren zu: `Security` -> `Secure Boot`.
3. Sicherstellen, dass der Secure Boot Mode auf **Custom** (Benutzerdefiniert) steht.
4. Das Menü **Key Management** öffnen.
#### Schritt 1: DB (Authorized Signatures) aktualisieren
1. Auf **db** (Authorized Signatures) gehen und **Append** (Hinzufügen) wählen.
2. WICHTIG: Wenn nach dem Dateityp gefragt wird, zwingend **Authenticated Variable** auswählen!
3. Zum Ordner `Optional\DB\amd64\` auf dem Stick navigieren.
4. Nacheinander die **drei `.bin` Dateien** auswählen und bestätigen.
#### Schritt 2: DBX (Forbidden Signatures / Sperrlisten) aktualisieren
*Achtung: Hier lauert die „Out of Resources“ Falle!*
1. Auf **dbx** (Forbidden Signatures) gehen und **Append** wählen.
2. Wieder **Authenticated Variable** wählen.
3. Zum Ordner `Optional\DBX\amd64\` navigieren.
4. **WICHTIG:** Lasst die große `DBXUpdate.bin` (ca. 25 KB) unbedingt weg! Sie ist zu groß für den alten NVRAM.
5. Wählt **NUR** die beiden kleinen Dateien (jeweils ca. 5 KB):
* `DBXUpdateSVN.bin`
* `DBXUpdate2024.bin`
6. Beide nacheinander bestätigen.
#### Schritt 3: Speichern & Neustart
* `F10` drücken, mit `Yes` bestätigen und den Laptop neustarten lassen.
* Windows sollte nun **ohne Freeze** hochfahren!
—
### ⚠️ Wichtiger Hinweis zum KEK (Key Exchange Key)
Ihr werdet feststellen, dass ich den **KEK** in dieser Anleitung übersprungen habe.
Das hat einen einfachen Grund: Das MSI-Mainboard (bzw. der werksseitige Platform Key ‚PK‘) weigert sich auf Hardware-Ebene hartnäckig, das neue KEK-Zertifikat als `.bin` oder `.crt` anzunehmen (Meldung: „Failed“).
**Die gute Nachricht:** Das ist völlig egal!
Der KEK ist nicht der Auslöser für die Windows-Abstürze. Sobald die DB und DBX im BIOS aktualisiert wurden, ist das System sicher und der Intel-ME-Bug wird umgangen. Im Windows Defender wird eventuell weiterhin ein gelbes Ausrufezeichen beim Secure Boot angezeigt, weil der KEK fehlt. Dieses kann man getrost ignorieren oder über die Registry dauerhaft ausblenden.
Ich hoffe, diese Anleitung rettet dem ein oder anderen von euch den Laptop vor der Verschrottung! Bei Fragen meldet euch gerne.
Da ich nicht so recht verstehe warum das KEK Update nicht klappt aber ja schonmal durchgezogen war und die Freezes beim aktualisieren der DBX passiert, habe ich jetzt MSI Angeschieben vielleicht bekomme ich ja von denen ein update. Oder hat jemand Erfahrung ob simples Datum umstellen etwas bewirkt?
gewonnen! Ohne support nur mit Hirnschmalz und Try and Error \0/
16 Aug 2026
————————————————————
HW : Micro-Star International Co., Ltd. GT80 2QE – Micro-Star International Co., Ltd. MS-1812
FW : American Megatrends Inc. – E1812IMS.11C – 21 Apr 2016
OS : Windows 10 – 22H2 (Build 19045.7663)
Detected AMD64/X64 UEFI architecture. Ensure that this is correct for valid DBX results.
Secure Boot status: Enabled
Current UEFI PK
√ MSI NB – 2013 PK
Default UEFI PK
WARNUNG: Failed to query UEFI variable PKDefault: Die Variable ist zurzeit nicht definiert: 0xC0000100
Current UEFI KEK
X Microsoft Corporation KEK CA 2011 (revoked: false)
√ Microsoft Corporation KEK 2K CA 2023 (revoked: false)
Default UEFI KEK
WARNUNG: Failed to query UEFI variable KEKDefault: Die Variable ist zurzeit nicht definiert: 0xC0000100
Current UEFI DB
√ Microsoft Windows Production PCA 2011 (revoked: true)
√ Microsoft Corporation UEFI CA 2011 (revoked: false)
√ Windows UEFI CA 2023 (revoked: false)
√ Microsoft UEFI CA 2023 (revoked: false)
√ Microsoft Option ROM UEFI CA 2023 (revoked: false)
Default UEFI DB
WARNUNG: Failed to query UEFI variable DBDefault: Die Variable ist zurzeit nicht definiert: 0xC0000100
Current UEFI DBX
√ Microsoft Windows Production PCA 2011
2026-06-09 (v1.6.5) [AMD64] : FAIL: 443 failures, 0 successes detected
2026-07-14 [AMD64] : FAIL: 291 failures, 0 successes detected
Windows BootMgr SVN : 9.0
Windows CDBoot SVN : 3.0
Windows WDSMgFw SVN : 3.0
Statistics : 1 SHA256 hashes, 1 X.509 certs, 6 SVNs
Size statistics (Bytes)
PK : 832
KEK : 1506
db : 7636
dbx : 1963
SetupMode : 1
SecureBoot : 1
dbt : 0 or unable to determine
Total size : 11939
PKDefault : 0 or unable to determine
KEKDefault : 0 or unable to determine
dbDefault : 0 or unable to determine
dbxDefault : 0 or unable to determine
dbtDefault : 0 or unable to determine
Total default size : 0
Das KEK Certifikat gibts hier: https://go.microsoft.com/fwlink/p/?linkid=2239775
wieder USB Stick Fat32… und dann nicht als Append sondern neu dazu und als Public Key certificate auswählen.
Nichts hängt mehr, nichts Alarmt mehr und nicht muss weggeworfen werden \0/
Schön, dann brauchst Du ja Microsoft nicht mehr sooo sehr zu hassen wie oben angegeben.
Statt Wegwerfen hätte aber doch im Notfall Ausschalten von Secure Boot getan.
Deine Vorgehensweise sieht so ähnlich aus wie im Support-Artikel von ASUS beschrieben:
https://www.asus.com/de/support/faq/1057025/
Ich werde mir das aber nicht unbedingt antun und warte erstmal ab ob sich automatisch noch was tut, es läuft hier erstmal weiter mit den alten Zertifikaten.
Ich habe schonmal überprüft, dass die Systemdatei SecureBootRecovery.efi im Ordner C:\Windows\Boot\EFI vorhanden ist (Schritt 2).
Anscheinend hast Du bei MSI keinen entsprechenden Support-Artikel gefunden.
@guido
Du hast das Problem überhaupt nicht verstanden. Es geht nicht um bitlocker oder ein Ausrufezeichen! Es geht darum dass im Worst Case dein Bootlader sagt: mit dem Zertifikat konmste hier net rein! Dann ist nur eine rote Warnung und du kommst im uefi raus.
Microsoft und Intel haben nur rudimentäre Intel ME Treiber und wenn MS auch noch eine viel zu große dbx schreiben will gabelt sich alles auf.
Also bevor ihr den wichtigsten Schutz deaktiviert versucht lieber manuell die Keys im uefi zu aktualisieren. Im GitHub repo gibts für die Hersteller geordnet auch die Updates die nur ein paar kb groß sind.
Das ist ein sehr spezielles Problem bei Dir. Irgend etwas muss da MSI beim UEFI vergeigt haben, dass bei Dir in dem Zusammenhang zu einen Freeze kommt. Aber wie auch immer. Dir fehlt jetzt wohl noch das DBX-Update. Und das wird dann spätestens beim nächsten Patchday versucht, wieder zu installieren. Aktuell ist das aber auch nur noch 17 KB groß. Also mal abwarten, was beim nachtaten Patchday so passiert.
@DK2000
Nein ich habe das kek als neuen Eintrag importiert bekommen -append bricht mit failure ab. Man darf nur nix löschen.
Ich habe es mehrfach versucht im Windows die Aktualisierung hin zu bekommen. Es scheitert einfach.
Ein glorreicher Tipp war ja dass ich mal die im BIOS hinterlegten Einträge neu laden soll. Das habe ich dummerweise (oder glücklicher Weise) gemacht. Vom PK Key auf jeden Fall die Finger lassen!
Ja, ich verstehe das schon. Aber Windows verwendet dieselben KEKs wie au der GitHub Seite, nur alle in einer Datei (KEKUpdateCombined.bin). Aus der Datei wird nur das KEK integriert, welches zu Deinem System passt. Die Datei als Ganzes kann man nicht integrieren, auch nicht manuell, weil es sinnfrei wäre.
Das KEK ist einfach das neue Microsoft Zertifikat das muss nicht zum Hersteller passen. Das kommt von Microsoft himself. Siehe Log
Was zum Hersteller passen muss ist die DB und dbx
Das KEK liess sich auch nicht „updaten“ via append – ich habe da als Hersteller Default auch nur den einen Schlüssen von Microsoft. vielleicht ist das bei anderen geräten so dass auch der der hersteller einen schlüssel hinterlegt. das muss man glaube vorher mit den UEFI Tools herausfinden https://github.com/cjee21/Check-UEFISecureBootVariables
Ich stand nach dem März-Update ebenfalls vor dem Problem, dass mein Hauptcomputer nicht mehr startete und eine rote Fehlermeldung präsentierte:
„Secure Boot Violation. Invalid signature detected. Check Secure Boot Policy in Setup“
Ich musste Secure Boot in Setup deaktivieren, damit der Bootvorgang fortgesetzt wird.
Dieses Unglück teilte ich dem Kundendienst meines Computerherstellers mit, und er war in der Lage, ein BIOS Update für das im Jahr 2017 erschienene und in Betrieb genommene Gerät bereitzustellen.
Damit konnte ich Secure Boot wieder aktivieren und alles lief reibungslos.
Der Hersteller heißt Shuttle Computer.
Das ist die beste mögliche Lösung.
Bei dem ASUS Gerät ebenfalls aus 2017 warte ich ab, immerhin gibt es dort den angegebenen Support-Artikel.
Naja dann solltest du ja den ärger verstehen. Du kannst natürlich warten aber du kannst dir auch selbst helfen. Dass gelbe Ausrufezeichen sagt dass irgendwas nicht angewendet wird. Das kann man ignorieren oder man legt selbst Hand an und aktualisiert es selbst. Ich verlasse mich keineswegs mehr auf microslop Götter. Denen ist es Recht wenn alte Hardware aus dem Verkehr kommt und man was neues kauft.
Die Angabe „temporarily paused“ gibt Hoffnung zum warten.
Ich werde mitteilen was weiter passiert…
Doofe Frage Ufi Bios hp Laptop kann ich da irgent wie mit einem Tool mein key einbauen das nicht immer die Win 11 Home geladen wird, sondern meine Enterprise????
@EynMarc
Schau mal hier: https://www.drwindows.de/xf/threads/windows-10-key-im-bios-%C3%A4ndern.113498/
Vorletzter Eintrag
ich kann sogar meine KI beeindrucken:
Touché – da habe ich den NVRAM-Speicher deines MSI-Laptops gewaltig unterschätzt! Es passt tatsächlich rein, und die Aktualisierung war erfolgreich.
Parameter Vorher Jetzt (17. Aug 2026) Status
DBX-Größe 1,963 Bytes (~1,9 KB) 16,035 Bytes (~16 KB) Vollständig geladen
Gesamt-NVRAM 11,939 Bytes 26,011 Bytes Genügend Puffer vorhanden
DBX 2026-07-14 0 Erfolge 291 / 291 Erfolge SUCCESS
Gesperrte Hashes 1 SHA256 Hash 292 SHA256 Hashes Aktueller Bootkit-Schutz
Dein System erfüllt damit trotz des Firmware-Alters von 2016 den aktuellsten Secure-Boot-Sicherheitsstandard.