
Sicherheitsvorfälle bei günstigen Android-TV-Boxen aus Fernost gab es in der Vergangenheit immer wieder. Bisher betraf dies jedoch primär unzertifizierte Importgeräte. Nun haben Google, Sicherheitsforscher und internationale Behörden einen Vorfall aufgedeckt, der eine neue Qualität erreicht: Erstmals wurde eine gezielte Hintertür direkt vom Hersteller in offiziell von Google zertifizierte Android-TV-Geräte integriert.
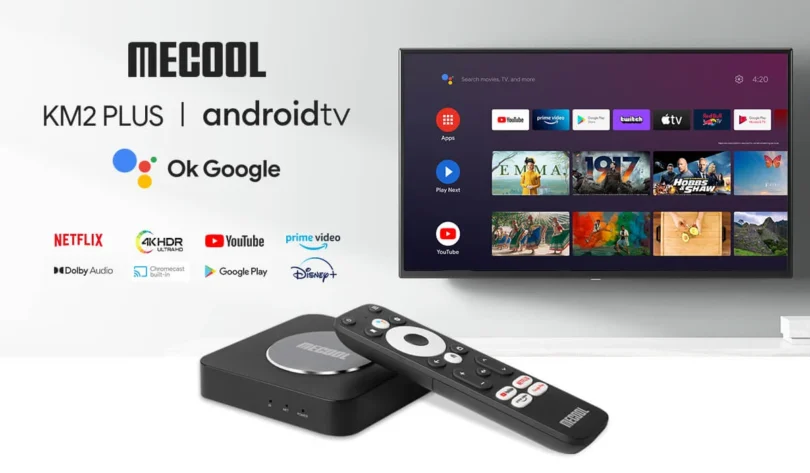
Betroffen ist der chinesische Hersteller Videostrong Technology Co. aus Shenzhen, der neben eigenen Marken wie Mecool und YOKATV auch als Auftragsfertiger (ODM) für Drittanbieter – darunter Telemedizin-Geräte, Karaoke-Anlagen und Werbedisplays – agiert. Weltweit wurden über 1,3 Millionen Geräte in mehr als 200 Ländern mit der vorinstallierten Schadsoftware ausgeliefert. Google stuft die Manipulation nicht als Versehen ein, sondern als gezielte Entscheidung des Herstellers zur dauerhaften Monetarisierung der Geräte nach dem Verkauf.
Wie die Google-Zertifizierung ausgetrickst wurde
Vor dem Verkaufsstart müssen Hersteller von Play-Protect-zertifizierten Android-Geräten umfangreiche Sicherheits- und Kompatibilitätstests durchlaufen. Videostrong nutzte dabei eine Lücke im Prüfablauf aus: Die Testgeräte verhielten sich während der Zertifizierung vollständig unauffällig.
Der eigentliche Schadcode wurde erst nach dem ersten Hochfahren (First Boot) beim Endkunden dynamisch nachgeladen. Da das Fenster für die Zertifizierung zu diesem Zeitpunkt bereits geschlossen war, erhielten die Geräte das offizielle Google-Zertifikat samt Play-Protect-Siegel.
So funktioniert die Schadsoftware auf den Boxen
Die Schadsoftware – von Forschern als XCPE-Botnet bezeichnet – ist modular aufgebaut und auf dauerhaften Verbleib im System ausgelegt:
- Persistenz im System: Die primäre Hintertür (x.cpe bzw. com.oemservice) ist als System-App tief in der Firmware verankert und läuft mit den höchsten Systemrechten (android.uid.system). Versucht der Nutzer die App zu löschen, stellt sie sich beim nächsten Neustart automatisch aus der geschützten /oem/-Partition wieder her.
- Google Play Protect deaktivieren: Um unbemerkt zu bleiben, schaltet die Malware die App-Prüfung von Google Play Protect eigenmächtig ab, sodass spätere Nachinstallationen ohne Warnmeldung erfolgen können.
- Echtzeit-Steuerung per MQTT: Über das Netzwerkprotokoll MQTT baut das Gerät eine dauerhafte Verbindung zu den Steuerungsservern der Angreifer auf. Darüber konnten die Betreiber im Hintergrund Apps installieren, Shell-Befehle ausführen, den Bildschirm aufzeichnen und Tastatureingaben simulieren.
- Monetarisierung als Proxy-Knoten: Videostrong verkaufte den Zugriff auf die infizierten Geräte an kriminelle Drittanbieter. Die Boxen wurden heimlich in sogenannte Residential Proxies (z. B. Linkfog, AppSalt/Honeygain, Traffmonetizer) verwandelt. Fremder Internetverkehr lief dadurch verdeckt über die IP-Adresse des Endkunden. Zudem wurde Werbebetrug (Ad-Fraud) durch unsichtbar geladene Anzeigen begangen.
Googles Reaktionen und die Folgen für Hersteller
Google hat gemeinsam mit Partnern (darunter Lumen, HUMAN Security, Plume, Synthient, TrendAI sowie der japanischen Polizeibehörde NPA) umfassende rechtliche und technische Schritte eingeleitet:
- Server-Abschaltung: Die Steuerungsserver und C2-Domains von Videostrong sowie angeschlossener Partner-Module wurden gerichtlich übernommen und abgeschaltet. Dadurch wurden auch schätzungsweise über 10 Millionen weitere infizierte Geräte anderer Kanäle vom Zugriff abgeschnitten.
- Dauerhafter Ausschluss: Videostrong wurde komplett aus dem zertifizierten Android-Ökosystem ausgeschlossen. Dem Unternehmen ist es künftig untersagt, zertifizierte Android-Geräte zu bauen oder Software an andere zertifizierte Hersteller zu liefern.
- Schärfere Prüfungen: Google hat die Test- und Prüfabläufe für die Integrität von Android-TV-Firmware überarbeitet, um das Nachladen von Schadcode nach dem Erstboot künftig zu verhindern.
Was sollten betroffene Nutzer jetzt tun?
Durch die Server-Abschaltung ist der aktive Fernzugriff der Betreiber unterbrochen. Der Schadcode befindet sich jedoch weiterhin auf den ausgelieferten Geräten.
- Werksreset hilft meist nicht: Da die Hintertür fest in der OEM-Partition verankert ist, wird sie bei einem Zurücksetzen auf die Werkseinstellungen automatisch neu installiert.
- Empfehlung: Sicherheitsforscher raten bei betroffenen Boxen (insbesondere von Marken wie Mecool oder YOKATV) zu einer Entsorgung oder dem Wechsel auf ein von Google gelistetes Partner-Gerät.
- Netzwerk-Schutz: Wer ein solches Gerät vorerst weiter nutzen möchte, sollte es zwingend in ein isoliertes Gastnetzwerk (VLAN) verschieben, um den Zugriff auf andere Geräte im Heimnetzwerk zu unterbinden.
Quelle: