
Betrugsversuche am Telefon oder per Nachricht werden inzwischen teilweise ziemlich aufwendig inszeniert. Die vermeintliche Bank meldet sich wegen einer auffälligen Überweisung, ein angeblicher Mitarbeiter benötigt noch eine Bestätigung oder jemand gibt sich gleich als bekannte Person aus. Mit iOS 27 hat Apple eine neue Funktion eingebaut, die genau in solchen Situationen helfen soll. In den Einstellungen findet sich dafür die „Risikoerkennung für Identitätsmissbrauch“. Ganz von allein arbeitet die Funktion allerdings nicht. Apple überlässt es dem Nutzer, ob Apps auf die ermittelte Risikostufe zugreifen dürfen. Standardmäßig ist die entsprechende Freigabe deaktiviert.
iOS 27 bewertet das Risiko direkt auf dem iPhone
Interessant ist vor allem, wie Apple die Sache technisch angeht. Die Risikoerkennung soll nicht einfach eine Nachricht oder Telefonnummer als verdächtig markieren. Stattdessen versucht das iPhone zu erkennen, ob gerade Anzeichen für einen aktiven Social-Engineering-Angriff vorliegen. Das ist ein durchaus wichtiger Unterschied. Bei solchen Betrugsmaschen wird schließlich häufig gar keine technische Sicherheitsfunktion umgangen. Der Nutzer meldet sich selbst bei seinem Konto an, bestätigt eine Überweisung oder ändert Daten. Zwei-Faktor-Authentifizierung hilft in diesem Moment nur bedingt, wenn der Angreifer sein Opfer davon überzeugt hat, die jeweilige Aktion selbst durchzuführen. Apple nennt beispielsweise Betrüger, die sich als Bank, Behörde oder vertraute Person ausgeben und anschließend versuchen, den Nutzer zu einer Zahlung oder Änderung seiner Kontodaten zu bewegen.
Erkennt iOS entsprechende Anzeichen, kann eine App eine Risikostufe erhalten. Dafür gibt es drei mögliche Ergebnisse: „Unknown“, „Medium“ und „High“. Welche Informationen zu dieser Bewertung geführt haben, bekommt die App dagegen nicht zu sehen. Auch die eigentliche Reaktion liegt nicht bei Apple. Eine unterstützte App entscheidet selbst, was sie mit der Risikostufe anfängt. Denkbar wäre beispielsweise, bei einem erhöhten Risiko noch einmal nachzufragen, eine zusätzliche Prüfung einzubauen oder vor einer Zahlung einen Warnhinweis einzublenden. Apple liefert dafür letztlich nur das zusätzliche Signal. Nach Angaben des Unternehmens erfolgt die Auswertung auf dem Gerät. Die App bekommt lediglich die fertige Risikoeinstufung übermittelt. Inhalte aus Fotos, Nachrichten oder E-Mails werden für die Funktion laut Apple nicht analysiert.
Risikoerkennung muss zunächst eingeschaltet werden
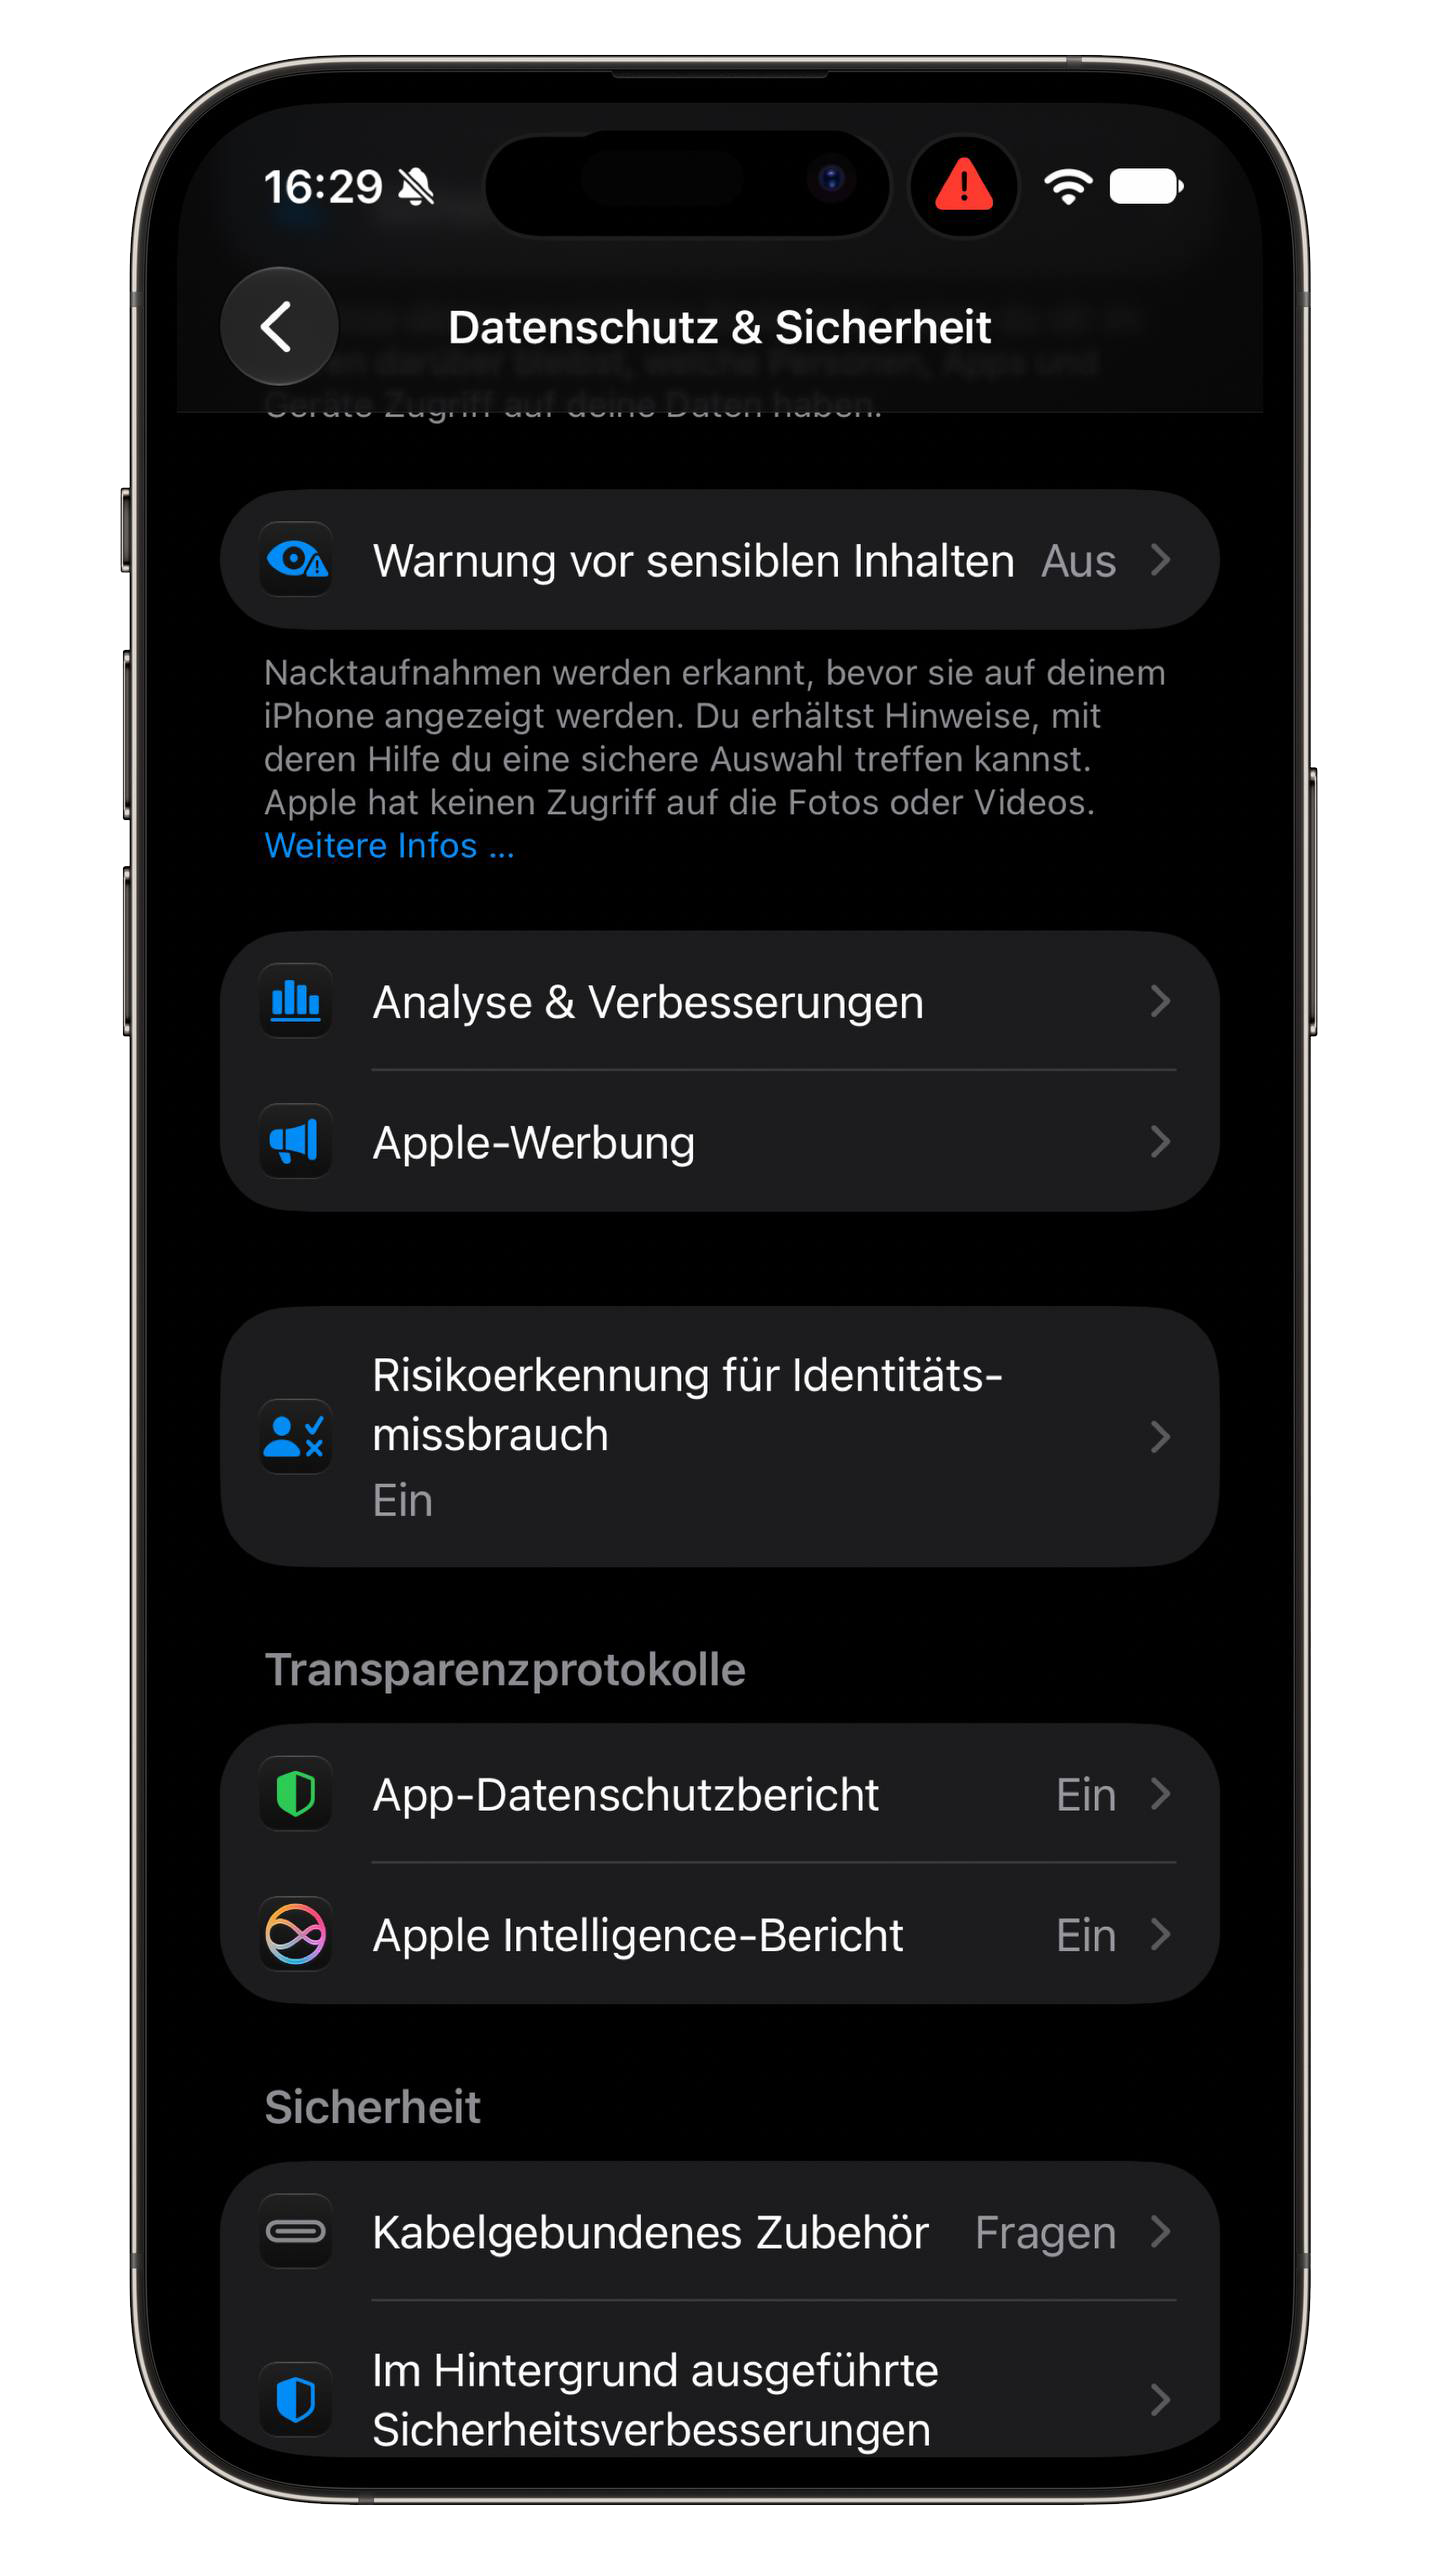
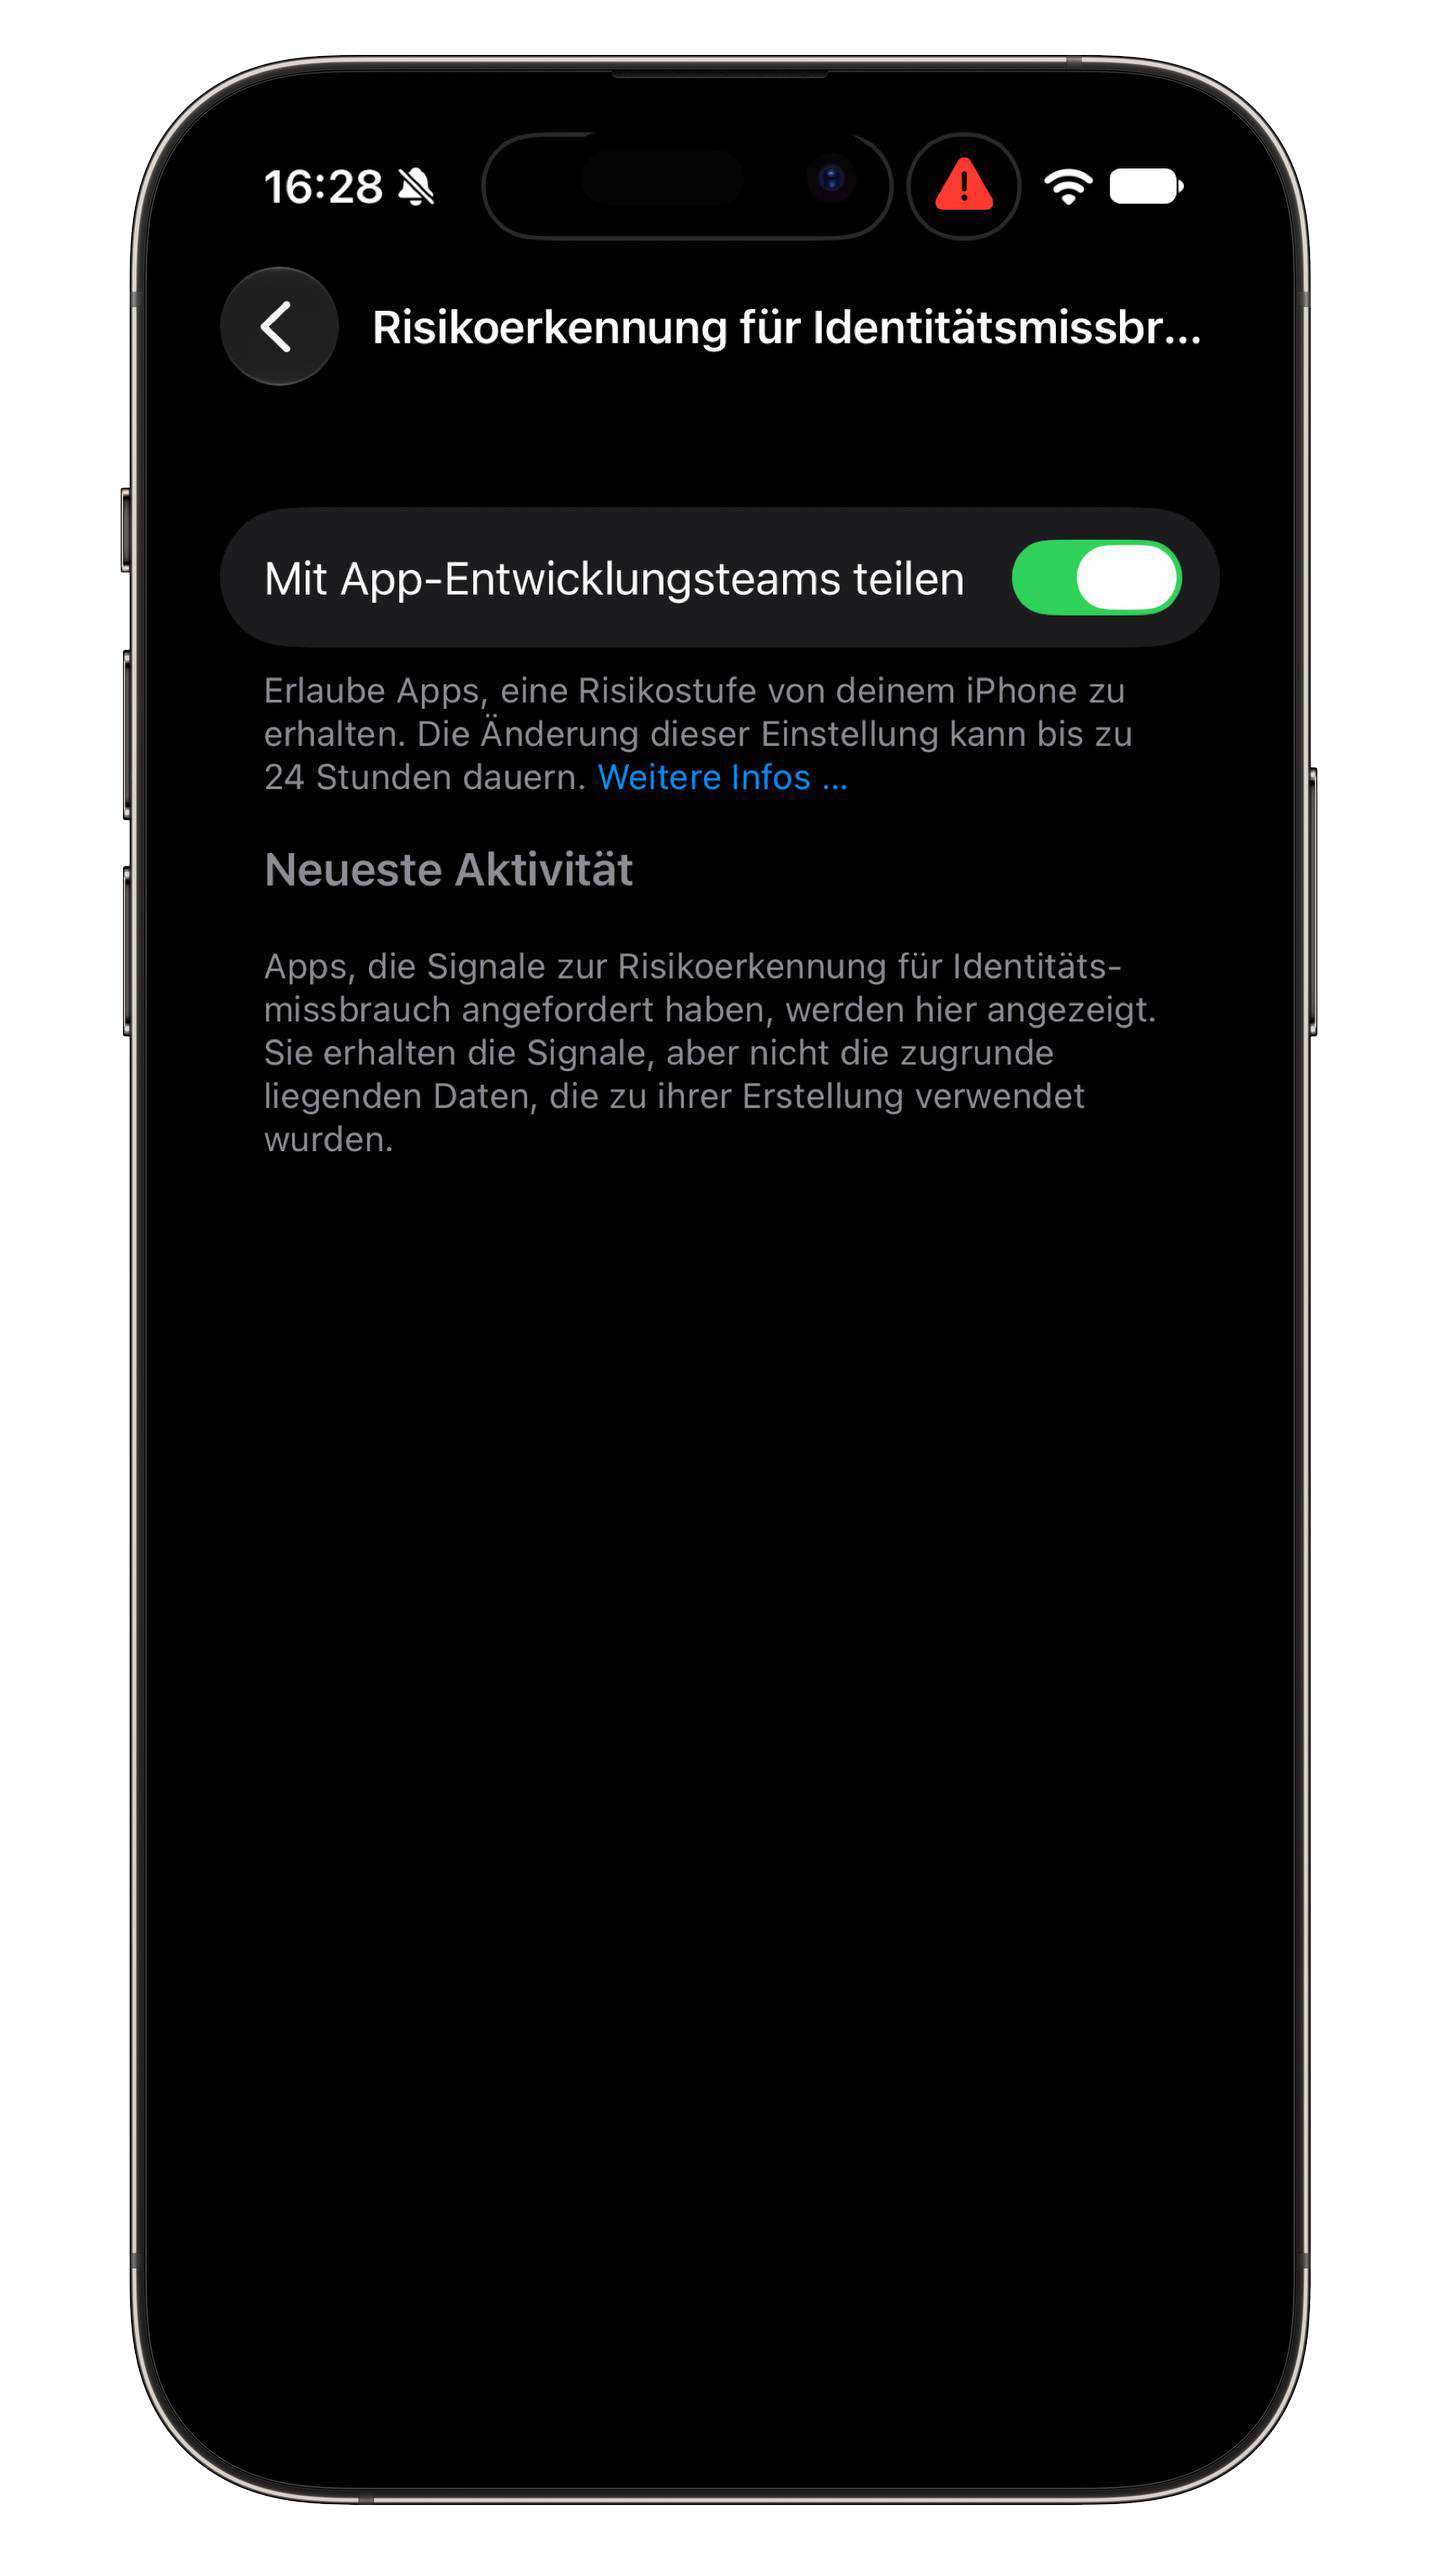
Wer die Funktion ausprobieren möchte, findet sie unter Einstellungen → Datenschutz & Sicherheit → Risikoerkennung für Identitätsmissbrauch. Dort lässt sich „Mit App-Entwicklungsteams teilen“ aktivieren. Etwas ungewöhnlich ist der Hinweis direkt unter dem Schalter. Eine Änderung dieser Einstellung kann laut iOS bis zu 24 Stunden dauern. Das ist durchaus Absicht: Ein Betrüger soll einen Nutzer nicht während eines laufenden Gesprächs einfach dazu bringen können, die Schutzfunktion abzuschalten und anschließend unmittelbar weiterzumachen. Unterhalb der Einstellung gibt es außerdem den Bereich „Neueste Aktivität“. Dort führt iOS Apps auf, die eine Risikoeinschätzung angefordert haben. Auf meinem iPhone ist der Bereich unmittelbar nach dem Aktivieren noch leer. Das dürfte sich erst ändern, sobald eine installierte und entsprechend angepasste App die neue Schnittstelle tatsächlich nutzt.
Und genau da liegt momentan noch die Einschränkung. Apple veröffentlicht bislang keine Übersicht darüber, welche Apps die Risikoerkennung bereits unterstützen. Der Schalter allein sorgt also nicht dafür, dass plötzlich jede Banking-, Shopping- oder Zahlungs-App auf dem iPhone Betrugsversuche erkennt. Die Entwickler müssen Apples Schnittstelle zunächst in ihre Anwendungen integrieren. Mit iOS 27 beziehungsweise iPadOS 27 ist die technische Grundlage dafür jedenfalls vorhanden. Gerade bei Banking- und Zahlungs-Apps könnte die zusätzliche Risikostufe künftig interessant werden – insbesondere bei Betrugsfällen, bei denen nicht das Gerät oder Konto angegriffen wird, sondern der Nutzer selbst zum Ziel wird.
Ist ja löblich … sowas ins OS einzubauen …
Aber in 95% der Fälle sitzt der Fehler vor dem Display, und bei Apple-Nutzern sind es noch ein paar % mehr … Meine Erfahrungen.
Und an der Bewertung & Plausibilitätsprüfung dieser Information „eine Risikostufe erhalten. Dafür gibt es drei mögliche Ergebnisse: „Unknown“, „Medium“ und „High“ werden auch über 90% der Nutzer scheitern!
Wie bitte schön soll iOS erkennen, ob der Nutzer ein reguläre Online-Überweisung tätigt oder eine Überweisung, die durch ein Telefonat initiiert wurde? Einfach nur Käse, sowas!
Einfach mal mit der Privatsphäre-, Banking- & Wallet-Materie beschäftigen, die Basics (von Online-Banking, 2FA, Paypal und Co.) verstehen (wollen!) und dann hat man die größte Sicherheit.
Und was man nicht wirklich verstanden hat, sollte man auch nicht tun! Punkt.
Vielleicht wäre es sinnvoll gewesen, vor dem pauschalen „Käse“-Urteil erst einmal den Artikel und den darin verlinkten Service-Artikel von Apple vollständig zu lesen. Denn die Frage, wie iOS erkennen soll, ob eine konkrete Überweisung durch ein Telefonat initiiert wurde, geht an der Funktionsweise vorbei. Genau das soll und muss iOS überhaupt nicht erkennen.
Das System bewertet Anzeichen für einen möglichen laufenden Social-Engineering-Angriff und stellt einer unterstützten App lediglich eine Risikostufe zur Verfügung. Was beispielsweise eine Banking-App daraus macht, entscheidet deren Entwickler. Und gerade bei Social Engineering hilft der Verweis auf die „Basics“ von 2FA nur begrenzt weiter: Wenn der Nutzer manipuliert wird und eine Überweisung selbst autorisiert, hat 2FA technisch einwandfrei funktioniert. Das Problem sitzt dann tatsächlich vor dem Display – und genau deshalb versucht man, dort mit zusätzlichen Schutzmechanismen anzusetzen.
Ob Apples Ansatz zuverlässig funktioniert, wird die Praxis zeigen. Genau deshalb laufen von uns aktuell auch Anfragen bei großen Banken und App-Entwicklern, ob und wann sie die Schnittstelle integrieren wollen. Darüber werden wir berichten, sobald belastbare Antworten vorliegen.
Kritik an der Funktion ist selbstverständlich völlig legitim. Sie allerdings erst falsch zu verstehen und anschließend auf Grundlage dieses Missverständnisses als „Käse“ abzutun, ist als Bewertung eher wenig belastbar.
Du scheinst ein absoluter Experte zu sein.
Natürlich sind deine Erfahrungen repräsentativ für den Rest des IT Universums. Ich schlage vor, du bewirbst dich mal in Cupertino damit die endlich mal wissen wie der Hase läuft.
Made my Day
Und somit ist das Thema erledigt? Erst mal schlecht reden Punkt aus Ende? Wie wäre es, wenn du es erst einmal ausprobierst, oder vielleicht gibt es in ein paar Wochen, Monaten Erfahrungswerte dazu? Möglicherweise ist es doch gar nicht so schlecht umgesetzt? Es gleich pauschal als Käse abzutun halte ich für schwierig.