
Betrugsversuche am Telefon oder per Nachricht werden inzwischen teilweise ziemlich aufwendig inszeniert. Die vermeintliche Bank meldet sich wegen einer auffälligen Überweisung, ein angeblicher Mitarbeiter benötigt noch eine Bestätigung oder jemand gibt sich gleich als bekannte Person aus. Mit iOS 27 hat Apple eine neue Funktion eingebaut, die genau in solchen Situationen helfen soll. In den Einstellungen findet sich dafür die „Risikoerkennung für Identitätsmissbrauch“. Ganz von allein arbeitet die Funktion allerdings nicht. Apple überlässt es dem Nutzer, ob Apps auf die ermittelte Risikostufe zugreifen dürfen. Standardmäßig ist die entsprechende Freigabe deaktiviert.
iOS 27 bewertet das Risiko direkt auf dem iPhone
Interessant ist vor allem, wie Apple die Sache technisch angeht. Die Risikoerkennung soll nicht einfach eine Nachricht oder Telefonnummer als verdächtig markieren. Stattdessen versucht das iPhone zu erkennen, ob gerade Anzeichen für einen aktiven Social-Engineering-Angriff vorliegen. Das ist ein durchaus wichtiger Unterschied. Bei solchen Betrugsmaschen wird schließlich häufig gar keine technische Sicherheitsfunktion umgangen. Der Nutzer meldet sich selbst bei seinem Konto an, bestätigt eine Überweisung oder ändert Daten. Zwei-Faktor-Authentifizierung hilft in diesem Moment nur bedingt, wenn der Angreifer sein Opfer davon überzeugt hat, die jeweilige Aktion selbst durchzuführen. Apple nennt beispielsweise Betrüger, die sich als Bank, Behörde oder vertraute Person ausgeben und anschließend versuchen, den Nutzer zu einer Zahlung oder Änderung seiner Kontodaten zu bewegen.
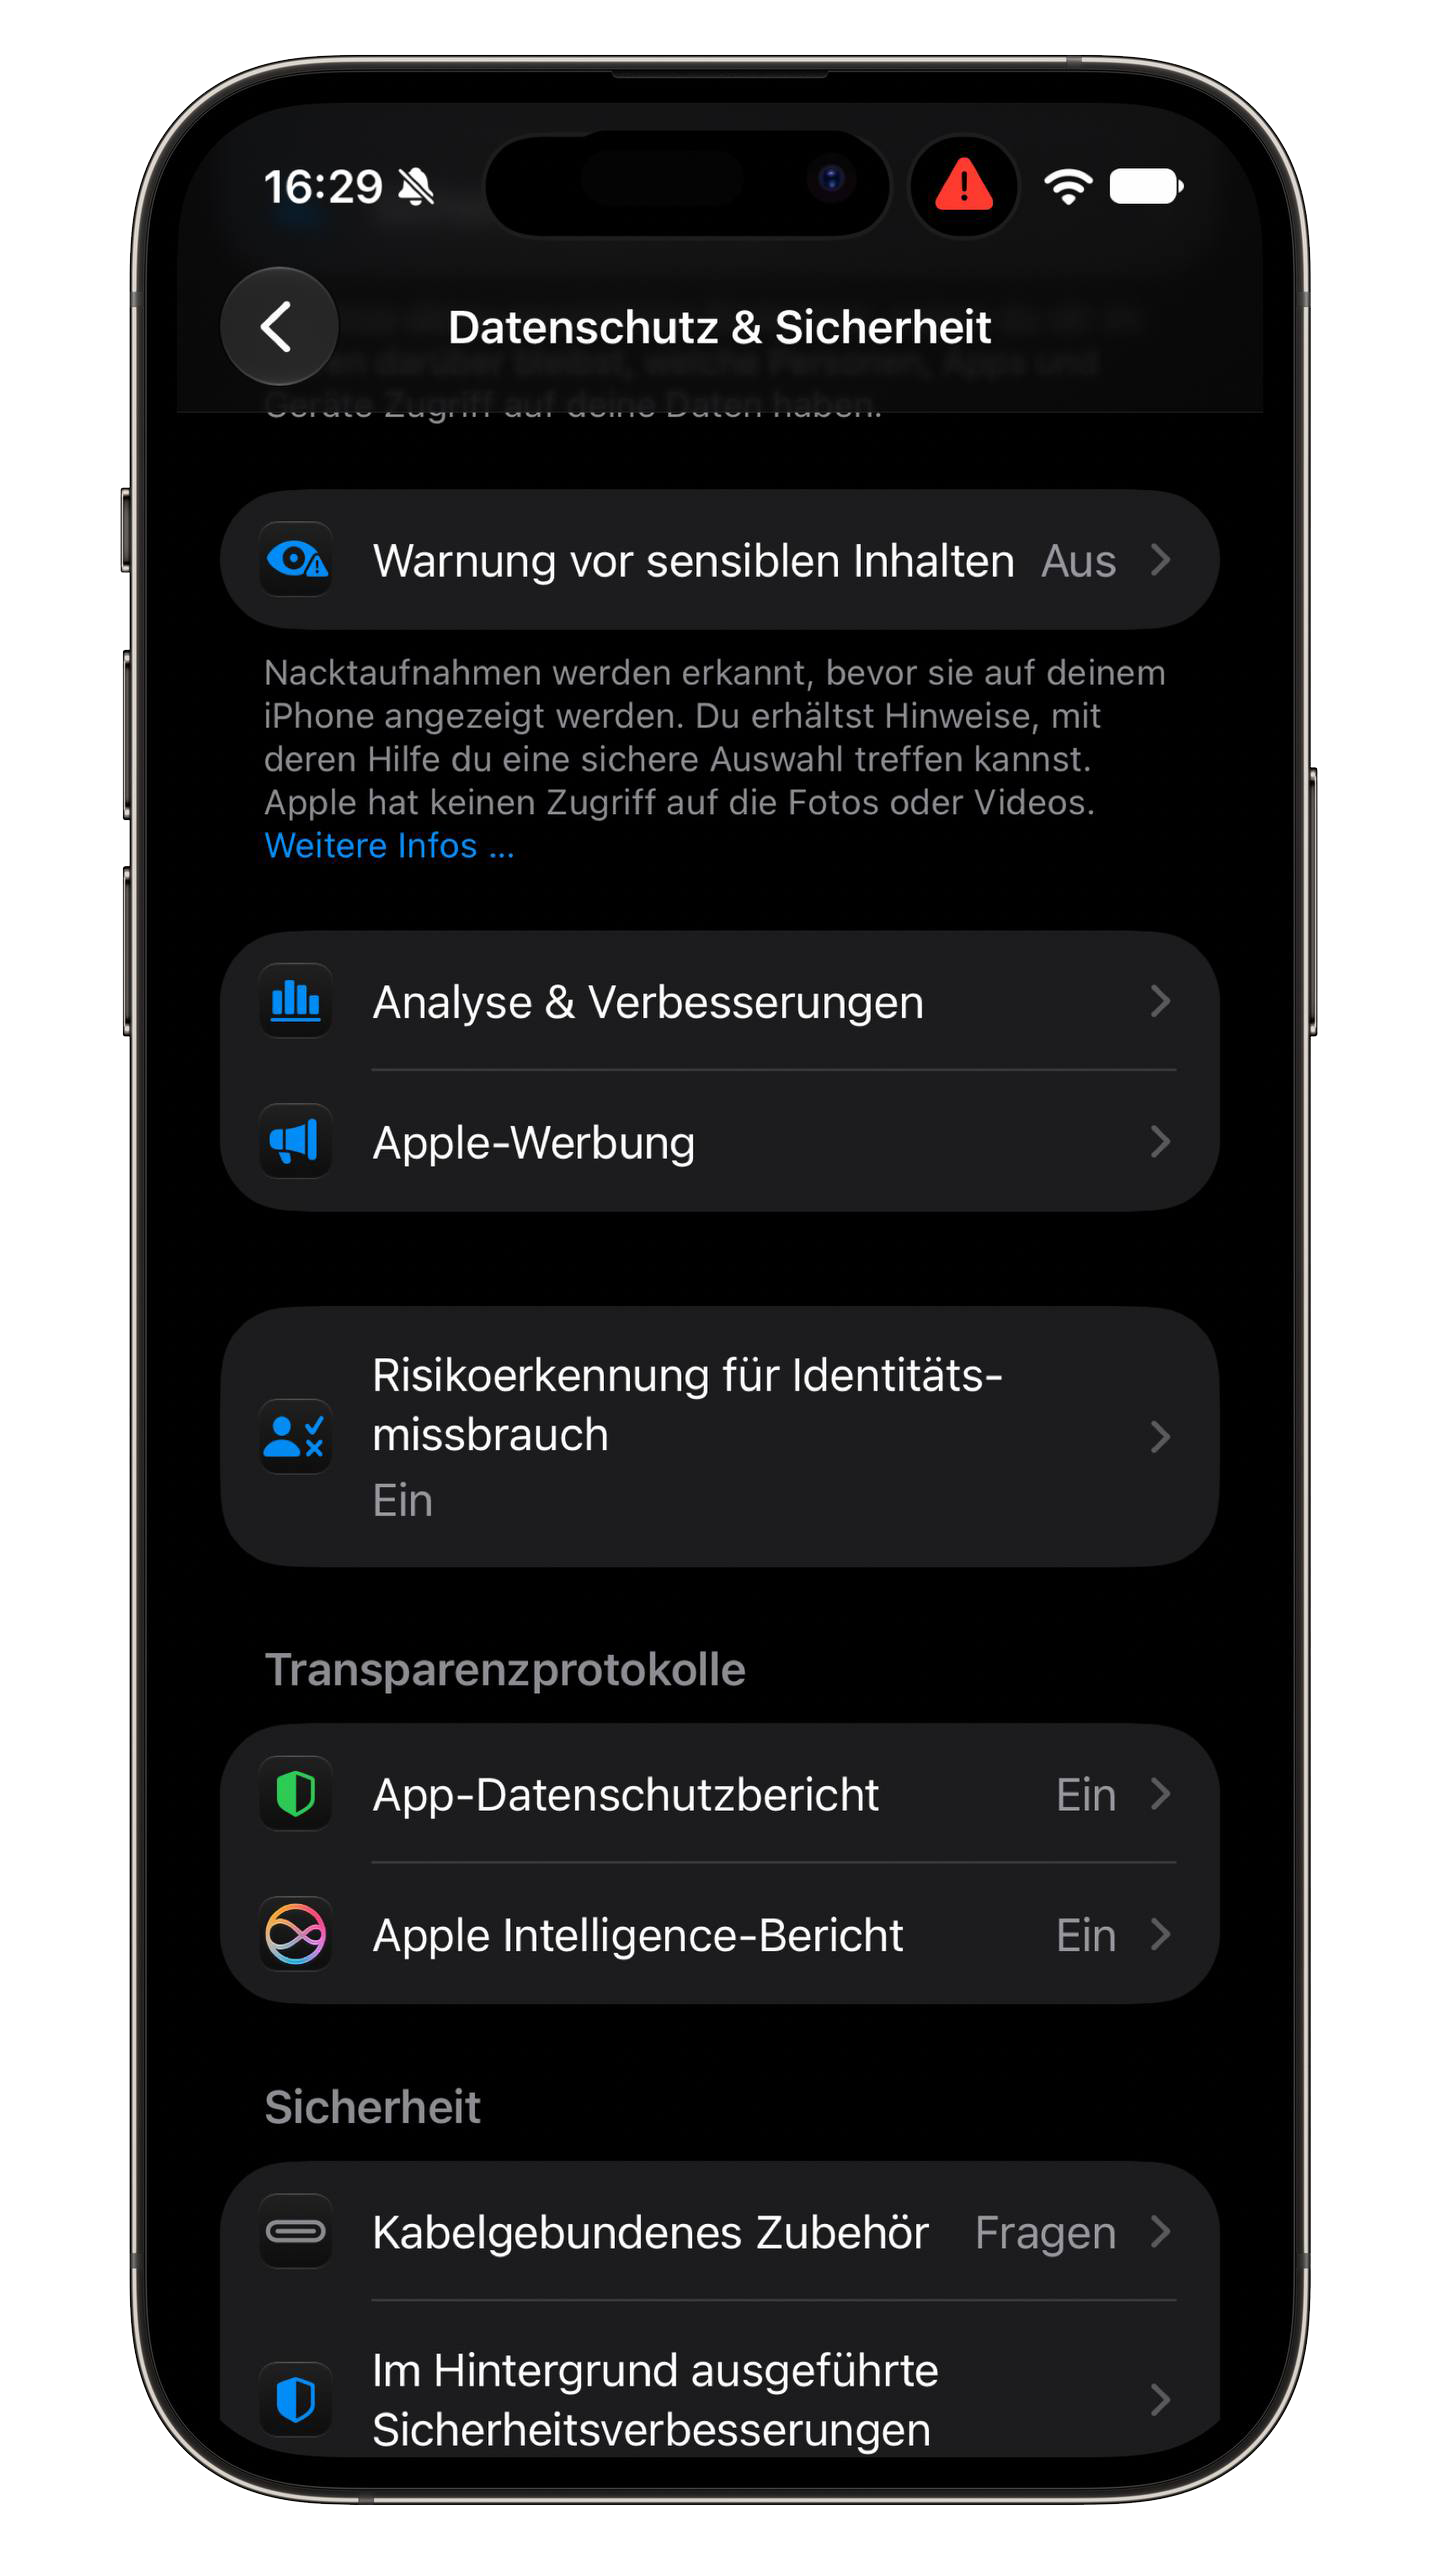
Erkennt iOS entsprechende Anzeichen, kann eine App eine Risikostufe erhalten. Dafür gibt es drei mögliche Ergebnisse: „Unknown“, „Medium“ und „High“. Welche Informationen zu dieser Bewertung geführt haben, bekommt die App dagegen nicht zu sehen. Auch die eigentliche Reaktion liegt nicht bei Apple. Eine unterstützte App entscheidet selbst, was sie mit der Risikostufe anfängt. Denkbar wäre beispielsweise, bei einem erhöhten Risiko noch einmal nachzufragen, eine zusätzliche Prüfung einzubauen oder vor einer Zahlung einen Warnhinweis einzublenden. Apple liefert dafür letztlich nur das zusätzliche Signal. Nach Angaben des Unternehmens erfolgt die Auswertung auf dem Gerät. Die App bekommt lediglich die fertige Risikoeinstufung übermittelt. Inhalte aus Fotos, Nachrichten oder E-Mails werden für die Funktion laut Apple nicht analysiert.
Risikoerkennung muss zunächst eingeschaltet werden
Wer die Funktion ausprobieren möchte, findet sie unter Einstellungen → Datenschutz & Sicherheit → Risikoerkennung für Identitätsmissbrauch. Dort lässt sich „Mit App-Entwicklungsteams teilen“ aktivieren. Etwas ungewöhnlich ist der Hinweis direkt unter dem Schalter. Eine Änderung dieser Einstellung kann laut iOS bis zu 24 Stunden dauern. Das ist durchaus Absicht: Ein Betrüger soll einen Nutzer nicht während eines laufenden Gesprächs einfach dazu bringen können, die Schutzfunktion abzuschalten und anschließend unmittelbar weiterzumachen. Unterhalb der Einstellung gibt es außerdem den Bereich „Neueste Aktivität“. Dort führt iOS Apps auf, die eine Risikoeinschätzung angefordert haben. Auf meinem iPhone ist der Bereich unmittelbar nach dem Aktivieren noch leer. Das dürfte sich erst ändern, sobald eine installierte und entsprechend angepasste App die neue Schnittstelle tatsächlich nutzt.
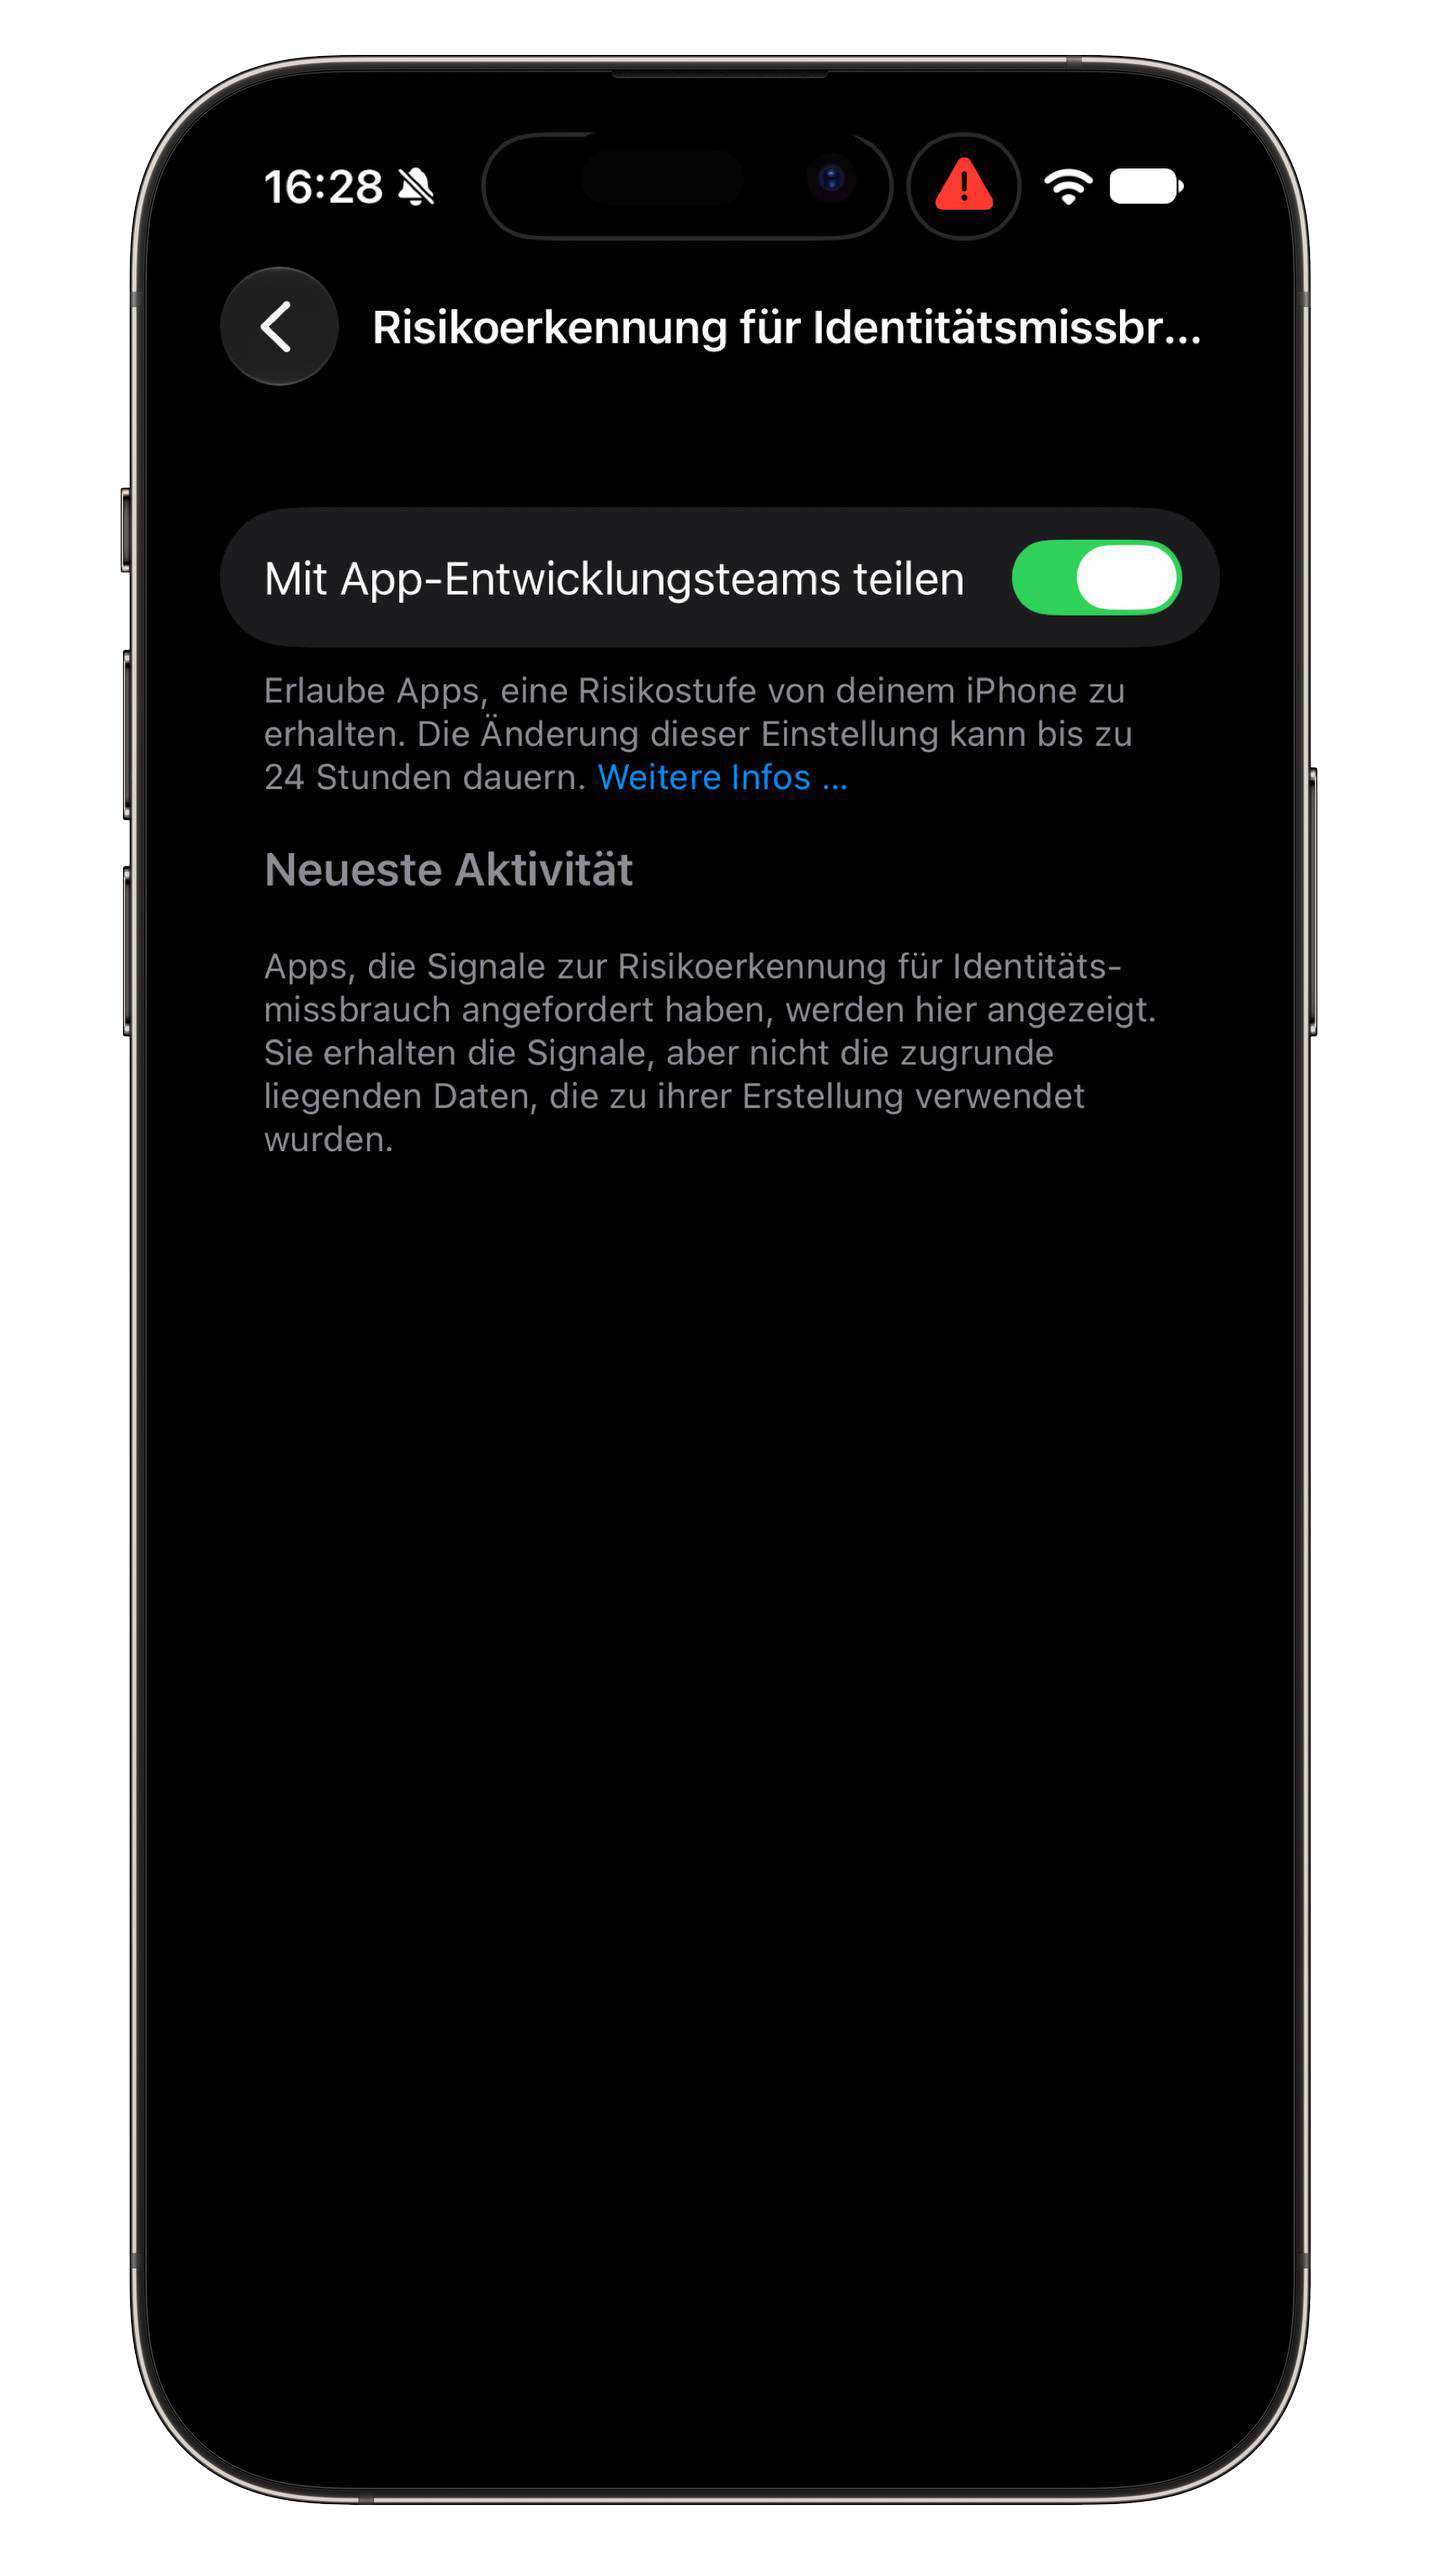
Und genau da liegt momentan noch die Einschränkung. Apple veröffentlicht bislang keine Übersicht darüber, welche Apps die Risikoerkennung bereits unterstützen. Der Schalter allein sorgt also nicht dafür, dass plötzlich jede Banking-, Shopping- oder Zahlungs-App auf dem iPhone Betrugsversuche erkennt. Die Entwickler müssen Apples Schnittstelle zunächst in ihre Anwendungen integrieren. Mit iOS 27 beziehungsweise iPadOS 27 ist die technische Grundlage dafür jedenfalls vorhanden. Gerade bei Banking- und Zahlungs-Apps könnte die zusätzliche Risikostufe künftig interessant werden – insbesondere bei Betrugsfällen, bei denen nicht das Gerät oder Konto angegriffen wird, sondern der Nutzer selbst zum Ziel wird.