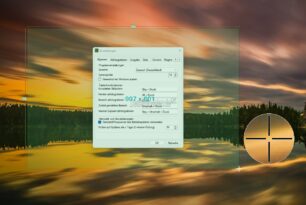

Das Screenshot-Programm Greenshot hat ein neues Sicherheitsupdate auf die Version 1.3.323 erhalten. Insgesamt wurden vier zum Teil kritische Lücken geschlossen. Weiterhin wurden schon einige Funktionen aus der neuen Version 1.4 (derzeit Preview) für diese Version angepasst und integriert.

Nach der letzten Version 1.3.315 folgen die Zwischenversionen 1.3.319, 1.3.320 und 1.3.321. Deren Änderungen sind in dieses Update eingeflossen. Einige Korrekturen „in dieser Version wurden ursprünglich entwickelt und zunächst in die Entwicklungszweig 1.4 integriert. Anschließend wurden sie zur Stabilisierung selektiv auf release/1.3 zurückportiert.“
Sicherheitskorrekturen in Greenshot 1.3.323
- Es wurde ein Sicherheitsproblem behoben, bei dem die TLS-Zertifikatsvalidierung prozessweit deaktiviert war, wodurch OAuth-Token und Plugin-Uploads (Imgur, Box, Dropbox, Flickr, Confluence, Jira) Man-in-the-Middle-Angriffen ausgesetzt waren.
- Es wurde ein Lesezugriff außerhalb des zulässigen Bereichs behoben, der bei der Verarbeitung manipulierter CF_DIBV5-Zwischenablagedaten zu einem Denial-of-Service führen konnte.
- Eine serverseitige Request-Forgery-Schwachstelle beim Öffnen manipulierter SVG-Dateien wurde behoben, indem verhindert wurde, dass Svg.NET externe Ressourcen und Entitäten auflöst.
- Aktualisierung anfälliger Build- und Laufzeitabhängigkeiten: Inno Setup 6.2.1 auf 6.2.2 (CVE-2025-15595) und log4net 2.0.15 auf 3.3.0 (CVE-2026-40021)
Als neue Funktion wurde ein konfigurierbarer Rahmeneffekt über eine neue Einstellung in der Datei „Greenshot.ini“ hinzugefügt. Zusätzlich gab es noch einige Fehlerkorrekturen.
Info und Download:
- getgreenshot.org/
- github.com/greenshot
- github.com/greenshot/releases/v1.3.323 (Installer oder Portable)
- Previews: github.com/greenshot/releases
Danke an Kirsche68 für den Hinweis.