
Jailbreaks waren auf aktuellen iPhones eigentlich kein Thema mehr. Zu aufwendig die Suche nach geeigneten Sicherheitslücken, zu schnell die anschließenden Korrekturen durch Apple. Auf der Sicherheitskonferenz Hexacon in Paris hat das Team Calif.io nun allerdings einen Jailbreak demonstriert, der selbst mit iOS 27.0.1 und dem iPhone 18 Pro funktionieren soll. Besonders interessant ist dabei, dass die Manipulation einen Neustart des Geräts übersteht. Unterstützung bei der Entwicklung kam offenbar auch von künstlicher Intelligenz.
Erster untethered Jailbreak seit iOS 9
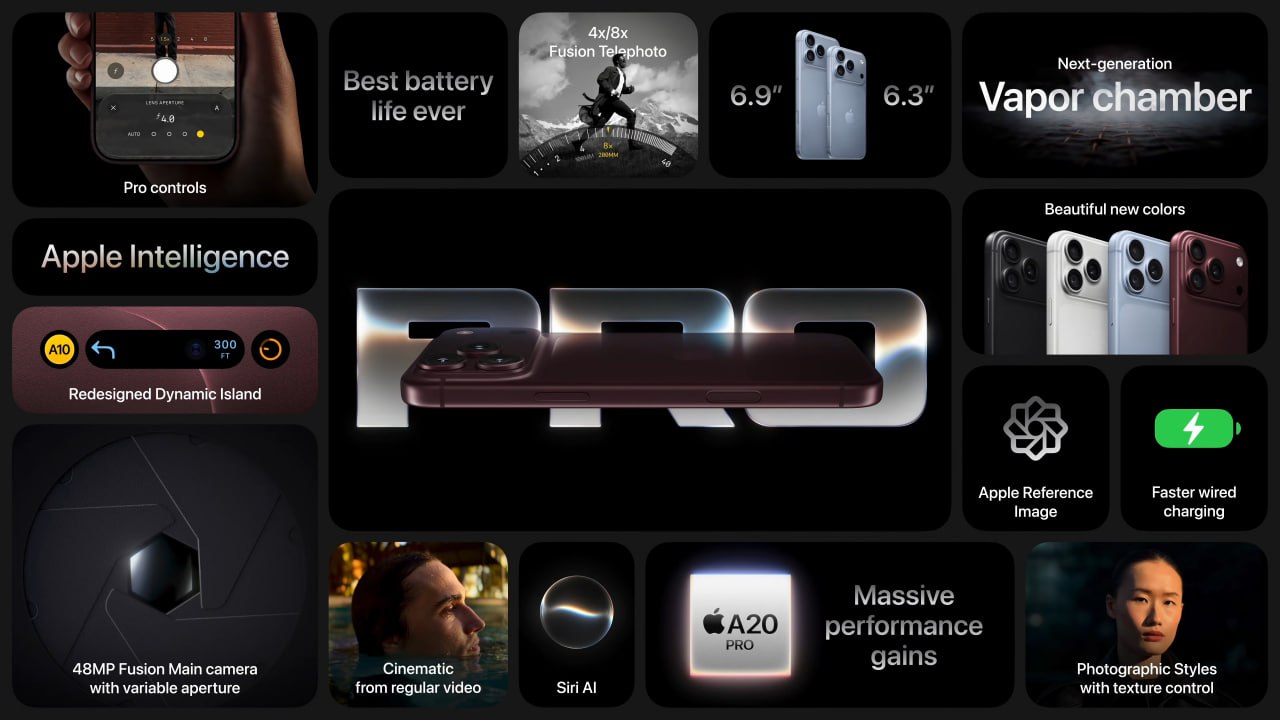
Bei der Demonstration gelang es den Sicherheitsforschern, die Schutzmechanismen von iOS 27.0.1 zu umgehen. Der Jailbreak soll auch auf den aktuellen Modellen der iPhone 18 Pro-Serie funktionieren. Damit betrifft die Entdeckung nicht nur ältere Geräte, bei denen bekannte Schwachstellen häufig länger ausgenutzt werden können. Die eigentliche Besonderheit ist jedoch der sogenannte untethered Jailbreak. Anders als bei vielen bisherigen Lösungen bleibt dieser auch nach einem vollständigen Neustart erhalten. Das iPhone muss weder mit einem Computer verbunden noch nach jedem Bootvorgang erneut entsperrt werden. Einen solchen Jailbreak hatte es für aktuelle iOS-Versionen seit vielen Jahren nicht mehr gegeben. Die letzte vergleichbare Entwicklung reicht bis in die Zeit von iOS 9 zurück. Ob die vorgestellte Lösung später öffentlich verfügbar sein wird, ist bislang nicht bekannt. Auch eine Anleitung oder die dafür benötigten Werkzeuge wurden bisher nicht veröffentlicht.
KI half bei der Suche nach Sicherheitslücken
Welche Schwachstellen Calif.io für den Jailbreak verwendet, ist derzeit noch unbekannt. Fest steht lediglich, dass künstliche Intelligenz bei der Entwicklung der notwendigen Exploit-Kette eine Rolle gespielt haben soll. Das Team hatte bereits im August gezeigt, wie sich mithilfe von KI aus einer von Apple geschlossenen Sicherheitslücke ein funktionierender Exploit entwickeln lässt. Damals ging es um eine schwerwiegende Schwachstelle im Zusammenhang mit der Bildschirmfreigabe. Ein ähnlicher Ansatz wäre auch beim aktuellen Jailbreak denkbar. Durch den Vergleich unterschiedlicher iOS-Versionen lassen sich Änderungen am Programmcode untersuchen, die auf behobene Sicherheitsprobleme hindeuten. Daraus können Sicherheitsforscher unter Umständen Rückschlüsse auf zuvor vorhandene Schwachstellen ziehen. Ob Calif.io tatsächlich auf diese Methode zurückgegriffen hat, ist nicht bestätigt.
Auch für Apple eine interessante Entwicklung
Für Apple ist die Demonstration nicht allein wegen der Jailbreak-Szene relevant. Dass Calif.io ausgerechnet die aktuelle iOS-Version auf einem iPhone 18 Pro knacken konnte, dürfte Apple wenig gefallen. Schließlich hat der Konzern über Jahre erheblichen Aufwand betrieben, um solche Eingriffe zu verhindern. Problematisch sind dabei weniger die klassischen Jailbreak-Nutzer, die zusätzliche Freiheiten auf ihrem iPhone haben möchten. Die dafür ausgenutzten Sicherheitslücken könnten auch für Angreifer interessant sein, die ganz andere Absichten verfolgen. Vergleichbare Schwachstellen können grundsätzlich für andere Angriffe missbraucht werden. Dass KI bei der Entwicklung solcher Werkzeuge zunehmend eingesetzt wird, dürfte die Suche nach Sicherheitslücken zusätzlich verändern.
Sie kann die Analyse großer Codebestände beschleunigen und dabei helfen, Zusammenhänge zwischen einzelnen Schwachstellen zu erkennen. Für gewöhnliche iPhone-Nutzer ergibt sich daraus zunächst kein unmittelbarer Handlungsbedarf. Der Jailbreak wurde bislang lediglich demonstriert. Eine öffentliche Verfügbarkeit gibt es hingegen nicht. Ob Apple die ausgenutzten Schwachstellen bereits kennt oder mit einer kommenden iOS-Version schließen wird, ist ebenfalls offen.